Month: septiembre 2026

Esencia expuso cómo Puerto Rico puede aprobar megaproyectos costeros sin que el pueblo se entere.

¿Podría pasar lo mismo con un data center de Inteligencia Artificial instalado bajo el mar?

Es posible que hayas leído o escuchado de una compañía que planifica instalar un data center de Inteligencia Artificial (“IA”) alrededor de las playas de Puerto Rico y te dijiste “Esto no suena cierto. ¿Será verdad? La respuesta: sí, es cierto esto.

Por otro lado, quizás te estás enterando de esto por primera vez al leer este artículo, y esto te lleva a preguntarte “¿cómo es posible que no me haya enterado de esto? Con tanta ley que existe, ¿no hay una que obligue a publicar que se quiera hacer algo así en Puerto Rico? ¿No tendrían que hacer una vista pública que cubran en televisión y los periódicos para así yo verla y conocer más?”

Si te sorprende no haber escuchado de esto antes, no te preocupes. Esto se debe a que las leyes y reglamentos puertorriqueños no fueron diseñados para garantizar que te enteres de proyectos como éste antes de ser construidos. Un caso reciente donde vimos esto ocurrir fue en el del megaproyecto turístico Esencia en Cabo Rojo. En agosto de 2026, la Oficina de Gerencia de Permisos (“OGPe”) aprobó la Consulta de Ubicación de este proyecto, que consiste en una inversión de más de $2,000 millones de dólares en la costa suroeste de la isla, sin celebrar una nueva vista pública para esa etapa, pese a que más de 800 residentes solicitaron formalmente un proceso participativo. Los desarrolladores sostienen que ya cumplieron ese requisito en una fase anterior celebrada en marzo de 2025. Sus opositores señalan que, desde entonces, se añadieron 10 estudios nuevos al expediente que nunca pasaron por escrutinio público. Ante una oposición generalizada a este proyecto, el Senado de Puerto Rico anunció que investigará el proyecto en vistas propias, con la primera celebrándose el pasado 1 de septiembre. Si hay tanta controversia con un proyecto de hoteles y residencias sobre tierra, ¿qué pasaría si algún día alguien intentara instalar, de forma prácticamente invisible, data centers de IA bajo nuestras playas?

Hoy, Farrant Te Explica este propuesto proyecto, quién lo propuso, cómo podría obtener permisos para operar bajo las leyes de Puerto Rico, cómo se comparan éstas con los Estados Unidos y la Unión Europea, te resumimos la conversación que tuvimos con los líderes de una empresa que ha considerado hacer esto, y te contamos porque esto te debe importar aunque vivas en la cima de una de nuestras montañas y nunca vayas a la playa o un muelle.

I. ¿Quién es Seabase y qué quieren hacer?

Según nuestra conversación con Reilly McAdams, co-fundador y Chief Executive Officer (“CEO”) de Seabase, esta es una compañía incorporada en Delaware como Seabase Industries Inc., con sede en Houston, que construye unidades de computación modulares y encapsuladas diseñadas para estar en o cerca del fondo marino, cerca de puertos y enfriadas con agua de mar en vez de agua dulce o sistemas de aire acondicionado que gastan mucha electricidad.  Previo a su inscripción en Delaware, la compañía registró 2 corporaciones en Puerto Rico el 6 de marzo de 2026, Seabase Network LLC, con número de registro 575350, y Seabase Industries LLC, con número de registro 575352.
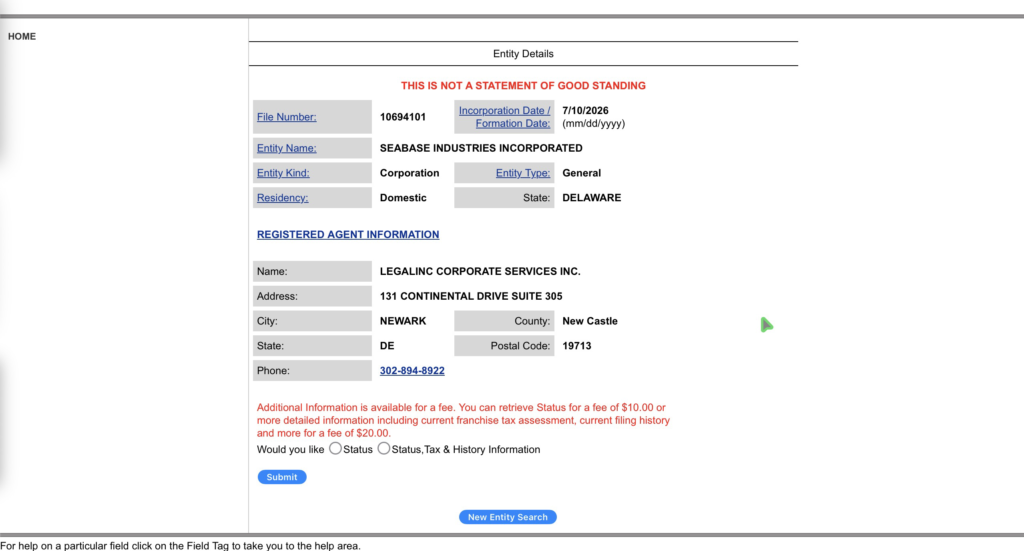
Ambas compañías puertorriqueñas tienen como personas autorizadas a Reilly McAdams (co-fundador y CEO de Seabase según su página web), Oliver Willcox (co-fundador y presidente) y Ashby Green (CFO).

En su página web, Seabase expresa que se diferencia de la competencia porque su arquitectura separa una plataforma submarina de larga vida de equipo computacional de corta vida, que puede ser reemplazado durante el tiempo. Ellos venden además un producto, llamado Nori, creado para permitirle a sus clientes reservar y monitorear las capacidades de su equipo.

Los co-fundadores de Seabase, el CEO Reilly McAdams y el COO Ollie Willcox, fueron entrevistados por News Is My Businessen mayo de 2026. En ese momento, contaron que la compañía estaba evaluando lugares en Ponce, San Juan y en la costa este de Puerto Rico, y  buscando alianzas con universidades y agencias de gobierno, nombrando al Recinto de Mayagüez de la Universidad de Puerto Rico en esa entrevista. McAdams señaló además que Puerto Rico depende demasiado de la infraestructura en Estados Unidos, destacando que la mayoría de la capacidad computacional y tecnológica en la isla se encuentra en Miami, y que esto hace a la isla muy vulnerable si algún día se daña una conexión de fibra óptica en el fondo del mar.

Durante nuestras conversaciones con Seabase en septiembre de 2026, éstos nos informaron que, aunque han evaluado sitios potenciales en Puerto Rico, no han seleccionado un lugar específico ni han adelantado un proyecto. Asimismo, nos dijeron que, aunque Puerto Rico “continua siendo un mercado atractivo, no se encuentra actualmente entre nuestras localidades principales de implementación a corto plazo”, y que su trabajo actual está explorando oportunidades en los Estados Unidos continentales e internacionalmente, incluyendo otras localizaciones en el Caribe.

A nivel técnico, los materiales públicos de Seabase describen sus “pods” como unidades que corren entre 0.5 to 3 megawatts cada una, en contenedores estándares, los cuales se agregan en clusters de 10 a 20 megavatios, utilizando sistemas cerrados de enfriamiento con agua de mar en vez de sistemas evaporativos con agua dulce. Según nos contó MacAdams, sus sistemas submarinos usan un circuito cerrado interno de enfriamiento que libera el calor al ambiente marino circundante, evitando el enfriamiento evaporativo y el consumo de agua dulce comunes en muchos data centers convencionales. Esta arquitectura, según nos indicó, podría reducir la necesidad de terrenos al ubicar la infraestructura computacional en el mar o dentro de entornos marinos y portuarios ya existentes.

Al preguntársele si este sistema que libera calor al ambiente marino generaría algún impacto, nos respondió que se trata de un proceso pasivo, en el que un circuito cerrado interno transfiere el calor a través de intercambiadores de calor externos, en vez de bombear agua de mar a través del data center. Añadió que modelarían la pluma térmica para cada sitio, diseñando el proyecto de manera que los cambios localizados de temperatura se mantengan mínimos, y que planean ser completamente transparentes con el público en cuanto a sus datos e impacto marino.

Le preguntamos además a Seabase si un proyecto como éste afectaría el acceso público a las playas, y si impediría el uso de botes alrededor. Nos respondieron que no esperan que sus proyectos restrinjan el acceso a las playas, ni la pesca ni el uso de embarcaciones, ya que buscarían lugares con suficiente profundidad y distancia de la costa para mantenerse alejados de playas, áreas de natación, rutas de navegación recreativa, canales de navegación y zonas de pesca importantes. Su meta, nos dijeron, es que las personas que usan las playas y botes cerda de estos pods prácticamente no sepan que la infraestructura se encuentra ahí.

En resumen, al día de hoy, Seabase no tienen en sus planes inmediatos construir un data center en nuestras playas. Sin embargo, esto no impide que, en el futuro, Seabase u otra compañía expresen interés en construir un data center en nuestras aguas. Así que, a continuación, Farrant Te Explica cómo nuestras leyes y reglamentos atenderían esta situación.

II. ¿Qué leyes y Reglamentos puertorriqueños regulan la construcción de un data center de IA en nuestras playas?

Al momento de escribirse este artículo, Puerto Rico no tiene ninguna ley que regula la construcción de data centers de IA en nuestras tierras o aguas. No obstante, en caso que Seabase u otra compañía quiera hoy comenzar el proceso de obtener permisos para construir un data center en el mar, existen 3 marcos legales que podrían aplicar. Hoy, Farrant Te Explica cada uno de estos.

Marco 1: Revisión Ambiental (Ley 416-2004 y procesos de OGPe/JCA).

La ley más importante en Puerto Rico en materia ambiental es la Ley sobre Política Pública Ambiental (Ley 416-2004). La misma requiere a las agencias públicas a evaluar impactos ambientales significativos que puedan causar los proyectos previo a otorgar permisos.  Estos permisos suelen ser dados por la Oficina de Gerencia de Permisos (“OGPe”) trabajando con la Junta de Calidad Ambiental (“JCA”), los cuales evalúan proyectos al amparo del Reglamento Conjunto para la Evaluación y Expedición de Permisos Relacionados al Desarrollo, Uso de Terrenos y Operación de Negocios (Reglamento 9473 de la Junta de Planificación, aprobado el 16 de junio de 2023) (“Reglamento Conjunto”), y el Reglamento para el Proceso de Evaluación Ambiental de la JCA (Reglamento 8858 del 23 de noviembre de 2016).

Bajo esta ley y reglamentos, los desarrolladores presentan una Evaluación Ambiental (“EA”) para sus proyectos o, cuando el impacto ambiental puede ser significativo, presentan una Declaración de Impacto Ambiental (“DIA”). Las reglas 2.2.4(c ) y 3.1.3.3(a)(1) del Reglamento Conjunto establecen que cualquier asunto discrecional que requiera celebrar una vista pública o que requiera presentar una DIA, será adjudicada en 180 días. Este mecanismo, una vez activado, garantizaría una audiencia pública y un período de tiempo definido. Sin embargo, lo importante es determinar si un proyecto requiere una EA, una DIA o si el proyecto no necesita ninguna.

Marco 2: Consulta de Ubicación.

Un pod como el de Seabase, el cual contiene un data center de IA colocado bajo el mar, no cabe bajo ninguna categoría de zonificación existente. Para casos como éste, la Regla 2.2.3.2 (d) del Reglamento Conjunto crea un proceso discrecional de “Consulta de Ubicación” precisamente para usos que, por su naturaleza o intensidad, necesitan ser ubicados en un lugar especifico que los mapas de zonificación existentes no anticipan. Esta es la categoría que el Reglamento Conjunto usa para proyectos innovadores, y fue el que se usó para aprobar el proyecto de Esencia hace unos meses. Esto es importante porque estos procesos de Consulta tienen criterios de divulgación al pública mucho más reducidos que los que tiene el proceso de DIA, en particular:

  1. La notificación sólo se necesita hacer a los colindantes del proyecto, por correo certificado, en un período no mayor de 5 días luego de la radicación de la solicitud (Regla 2.2.2.2 (a)).
  2. Es discrecional la celebración de una vista pública, según la Regla 2.2.3.19. Esta Regla dice que sólo se hará vista pública “en aquellos casos que la reglamentación vigente así lo requiera o para aquellos casos en que la Junta Adjudicativa lo estime pertinente, en la cual se permitirá la participación a cualquier persona interesada y que solicite expresarse sobre el asunto en consideración.”
  3. Las personas con standing (legitimación) para retar o intervenir en una determinación es limitada. La Regla 2.2.3.4(a) únicamente legitima al dueño de la propiedad, optante o arrendatario de la propiedad por sí o a través de su representante autorizado en casos de proyectos privados, o al Jefe de la Agencia o su representante autorizado en casos de un proyecto público. Asimismo, el inciso (c) de esta Regla establece que la revocación de una consulta podrá ser promovida por la Junta Adjudicativa “a iniciativa propia o a solicitud de persona con interés legítimo”, término que no es definido con claridad.

En conclusión: si un proyecto es aprobado a través de una Consulta de Ubicación en vez de una DIA, los mecanismos de vistas públicas que muchas personas piensan que existen simplemente nunca se activarían aquí.

Marco Tres: Zona Portuaria – Autoridad de los Puertos.

La Regla 7.3.4 del Reglamento Conjunto dispone que, dentro de una Zona Portuaria (“ZP”), la Autoridad de los Puertos (“Puertos”) – y no el DRNA – es la encargada de controlar y administrar los puertos de Puerto Rico, las aguas navegables que forman parte de zonas portuarias, los muelles de propiedad pública, los terrenos sumergidos bajos los muelles, las zonas marítimas terrestres comprendidas en toda zona portuaria, y todos los edificios y estructuras enclavadas en la misma que sean propiedad o estén bajo el dominio de Puerto Rico. Por eso, seguramente es que Seabase le dijo a News Is My Business que estaba en comunicaciones con la Autoridad de los Puertos. Fuera de una ZP, aplicarían los procesos de permisos para zonas marítimo-terrestres del DRNA, bajo la Ley de Muelles y Puertos de Puerto Rico de 1968, Ley 151-1968.  En estos casos, el DRNA puede permitir usos dependientes de agua como muelles y plataformas pero no puede convertir tierras sumergidas en propiedad privada.

Además de estos 3 marcos, un proyecto como éste podría estar cubierto bajo las siguientes leyes y procesos:

  1. Conexiones Energéticas (“Energy Interconnection”).

Una facilidad de 10-20 megavatios como las descritas por Seabase necesitan conectarse a la red eléctrica, por consiguiente, caería bajo la jurisdicción del Negociado de Energía (“PREB”) y cualquier otra agencia que maneje el estudio de conexión. Además, contrario a una lista creciente de estados, Puerto Rico no tiene una tarifa específica para grandes cargas ni una ley u ordenanza que regule específicamente los data centers.

Sobre este punto, Seabase nos dijo que su meta es de no “añadir una nueva gran carga a una red que ya está bastante limitada. Estamos evaluando modelos que parean infraestructura computacional con generación de nueva energía y almacenamiento de baterías, para potencialmente apoyar la resiliencia y flexibilidad de la red cuando el sistema local lo permita”.

  1. Decretos de Incentivos Contributivos bajo la Ley 60.

El Código de Incentivos de Puerto Rico, Ley 60-2019, consolida los programas de incentivos bajo la Oficina de Incentivos Para Negocios, los cuales cubren proyectos de infraestructura y energía renovable, además de revisar los beneficios por trabajar en una Zona de Oportunidad federal (“Opportunity Zone”). Para obtener un decreto que apruebe un incentivo, la entidad necesita solicitarlo al Departamento de Desarrollo Económico y Comercio (“DDEC”), y este proceso no requiere un proceso de vista pública.

Se le preguntó a Seabase si alguna de sus entidades puertorriqueñas tenía o había solicitado un decreto de incentivo contributivo bajo la Ley 60. Su CEO, Reilly McAdams, nos respondió que ninguna de sus entidades tiene un decreto o una solicitud pendiente de aprobación bajo la Ley 60 o cualquier otro incentivo contributivo, afirmando que las entidades son “entidades corporativas ordinarias”.

  1. Infraestructura Dedicada a las Telecomunicaciones

La Regla 9.11 del Reglamento Conjunto norma los proyectos de construcción, instalación y ubicación de torres e instalaciones de telecomunicaciones a través del Negociado de Telecomunicaciones (“NET”), entidad adscrita a la Junta Reglamentadora de Servicio Público de Puerto Rico (“JRSP”). La Regla 9.11.11 establece que se requerirán vistas publicas en casos de solicitudes de variaciones para la instalación o ubicación de torres y de instalaciones de telecomunicaciones cuando éstas respondan a exigencias tecnológicas, de emergencia o de seguridad pública.

Aunque esto es un estándar mucho más fuerte que el de la Consulta de Ubicación, aplica a pocos casos. En caso de que la fibra óptica o infraestructura de conexión de Seabase u otra compañía requiera una variación, éste sería el único proceso bajo el Reglamento Conjunto donde se requeriría que la entidad publique un anuncio en el periódico y participe en una vista pública.

  1. Reglamentos y Permisos Federales

Toda vez que la instalación de un data center en el mar sería hecho en aguas navegables de los Estados Unidos, seguramente será necesario obtener un permiso bajo la Sección 10 del Rivers and Harbors Act, 33 U.S.C. 403, y un permiso del Cuerpo de Ingenieros de los Estados Unidos bajo la sección 404 del Clean Water Act, además de requerir una licencia para enterrar cables submarinos si conexiones de fibra se colocan en aguas de jurisdicción federal.

III. ¿Cómo compara el marco jurídico puertorriqueño con el de Estados Unidos y la Unión Europea?

  1. Frente a Estados Unidos – El proceso de revisión ambiental de Puerto Rico sigue muy de cerca al National Environmental Policy Act (“NEPA”) , al punto que los reglamentos puertorriqueños atienden situaciones en las que una agencia local co-dirige un proceso de revisión ambiental con una contraparte federal bajo NEPA.

Por otro lado, durante el 2026, un número de legislaturas estatales han pasado leyes para obligar a las compañías que desean construir data centers de IA a divulgar sus planes antes de comenzar las construcciones. Por ejemplo, Nueva Jersey ahora obliga a los operadores de data centers a divulgar públicamente cuánta agua y energía consumen (S3379/A4096), además de haber aprobado recientemente la “Data Center Fair Share Act (A5462)”, que establece tarifas de electricidad separadas para los data centers.

A nivel federal, la representante LaMonica McIver (D-NJ) presentó el AI Data Center Site Selection Transparency Act of 2026, el cual requeriría a los desarrolladores de data centers a divulgar la ubicación de locales seleccionados a oficiales electos y al públicos al menos 180 días antes de tomar un paso de desarrollo definitivo. Este proyecto de ley se radicó porque esta industria ha estado firmando acuerdos de confidencialidad (“nondisclosure agreements” o “NDAs”) con oficiales públicos para prohibirles que hablen de estos proyectos o su impacto potencial. Hay un número de estados que se han movido para prohibir las firmas de NDAs entre funcionarios públicos y desarrolladores.

En Puerto Rico, nadie ha prohibido que el gobierno firme NDAs con estas entidades y no hemos encontrado un proyecto de ley que intente regular los Data Centers.

  1. Frente la Unión Europea (“UE”). La UE regula esto completamente diferente: requieren informes de sostenibilidad continuos, en vez de una divulgación antes de comenzar el proyecto. Bajo el Artículo 12 de la Directiva de Eficiencia Energética, los estados miembros de la UE deben asegurarse que los data centers con al menos 500 kilovatios de potencia de tecnología de información instalada hagan pública toda su información de desempeño energético, y la publiquen en una base de datos compartida a través de toda la UE que cubre aproximadamente 24 indicadores. La Comisión Europea espera finalizar un proceso de clasificación y etiquetado (“labeling”) para toda la UE. Los clusters de 10-20 MW que Seabase proyecta usar, según su página web, sobrepasan el mínimo de 500Kw de la UE. Por consiguiente, si su proyecto se construyera en Europa, tendrían que reportar al público, cada año, cuánta agua y energía renovable usan, y cual es su efectividad energética. En Puerto Rico, bajo las leyes existentes, no tendrían que divulgar esto.

En resumen: Puerto Rico regula si un proyecto es aprobado. Sin embargo, para un proyecto innovador como éste, pareciera que el mismo podría ser aprobado a través de un marco legal que contempla vistas públicas discrecionales y que le da legitimación limitada al público para oponerse. Por otro lado, los estados están enfocados en regular si se le notifican estos proyectos al público previo a su construcción. Finalmente, la UE regula si el público necesita seguir siendo informado del proyecto de forma indefinida. El marco legal de Puerto Rico, al compararse, es mucho más débil al inicio del proyecto comparado con estas jurisdicciones, y guarda silencio sobre todo lo demás.

IV. ¿Por qué debe importarte esto?

Porque, aunque el CEO de Seabase nos contó que Puerto Rico no se encuentra actualmente en sus prioridades a corto plazo, debes estar consciente de al menos 3 aspectos de esta historia, independientemente de lo que haga Seabase u otra compañía en el futuro.

  1. El precedente que se establecerá. Seabase y su liderato nos proveyeron respuestas detalladas y específicas sobre la lógica de colocación de sus unidades, el modelaje de su pluma térmica, y su interés en no impactar la flora y fauna marina. Este es el tipo de comunicación e intercambio que muchas compañías no ofrecen a menos que sean obligadas a hacerlo por una autoridad gubernamental o judicial. Este intercambio fue un buen ejemplo de cómo esperaríamos que Seabase se comporte si decide retomar este proyecto en Puerto Rico. Sin embargo, su buena fe y disposición no es un sustituto al hecho de que este intercambio debería ser uno requerido por ley, y la próxima compañía que quiera venir a Puerto Rico a proponer la construcción de un data center de IA debajo del agua podría no ser tan receptiva al diálogo como ellos. El vacío actual en el Reglamento Conjunto, el cual permite estas consultas de ubicación dentro de un proceso que no garantiza vistas públicas, no se llena simplemente con la buena disposición de una compañía respondiendo a nuestras preguntas. Asimismo, sería vital asegurarse que existe el marco legal para corroborar que una empresa cumpla con todo lo que promete.
  2. El uso de energía y agua. La descripción que nos dio Seabase sobre su enfoque de trabajo – sistemas pasivos y de enfriamiento de circuito cerrado que evitan bombear agua de mar a través del sistema, además de su interés en generar y almacenar su propia energía en vez se ser una carga adicional a nuestra red actual –  suena como un modelo muy diferente al que usan los data centers convencionales, y uno que podría ser mucho mas responsable y sostenible si logra implementarse. Sin embargo, la propuesta de Seabase es, por ahora, una simple propuesta teórica, ya que no se han escogido lugares o completado un análisis ambiental. Por ende, los retos que presenta construir data centers en Puerto Rico sobre nuestros frágiles y colapsados sistemas de agua son reales. De hecho, escribo estas líneas durante la cuarta noche consecutiva sin agua en mi casa. Estos retos aplican a cualquier proyecto que Seabase o cualquier otra compañía quiera implementar aquí.
  3. La necesidad urgente de exigir transparencia. Nuestro intercambio con Seabase fue un pequeño ejemplo que muestra la necesidad de formalizar procesos de transparencia en las etapas de pre-desarrollo de un proyecto. Seabase respondió a todas nuestras preguntas simplemente porque quisieron conversar con nosotros, y no porque una ley se lo requiriera. Sin embargo, una futura compañía que quiera establecerse en Puerto Rico con el mismo fin podría no tener la misma buena disposición que tuvo Seabase. Por consiguiente, se hace necesario en Puerto Rico crear leyes similares a las que están pasando varios estados requiriendo la divulgación anticipada de este tipo de proyectos, mientras se espera que el Congreso algún día apruebe el AI Data Center Site Selection Transparency Act o una ley similar.

V. Mejores Prácticas y Recomendaciones para Compañías y el Público

  • Publicar modelos ambientales específicos a una posible ubicación antes de ser requerido por ley. Durante nuestra conversación, Seabase nos proveyó muchos detalles técnicos de sus proyectos y contestó todas nuestras preguntas. Esto es precisamente el tipo de divulgación proactiva que debería ser el estándar en la industria, y no la excepción. Los proponentes que hacen esto generan confianza en el público, ya que lo hacen antes que la ley les obligue.
  • Establecer procesos amplios de vistas públicas. Se debe legislar para prohibir que un desarrollador auto-seleccione procesos que no requiera vistas públicas para casos como éste. Los gestos de buena fe de los líderes de una compañía no son ley, y ciertamente pueden cambiar una vez comience un proceso de obtención de permisos. En un caso como éste, en el que hay preguntas reales sobre el impacto que un proyecto de este tipo pueda traer a nuestras ciudadanía, costas, flora y fauna marina, y nuestros sistemas de agua y luz, se necesitan celebrar procesos de vistas públicas independientemente de la buena fe del proponente.
  • Publicar voluntariamente proyecciones de uso de agua y energía, antes que una autoridad lo exija. Los litigios en Estados Unidos sobre data centers frecuentan ser por su uso de NDAs que les permiten no divulgar información como esta.
  • Publicar los procesos de revisión de proyectos que estén llevando OGPe, DRNA, y Puertos, para que el público no tenga que averiguar cuál de estas agencias es la que tiene jurisdicción sobre cada parte del proyecto.
  • Crear planes de comunicación e involucramiento con la comunidad. En estos tiempos, las personas alrededor del mundo tienen escepticismo sobre los riesgos de la IA y cómo afectará sus vidas. Proponentes de proyectos como el de Seabase necesitan ser transparentes en sus intenciones y planes, y establecer y publicar objetivos con métricas que el público pueda verificar y seguir.
  • Fiscalizar al gobierno. Necesitamos asegurarnos que el gobierno cumpla con sus propias leyes, celebre vistas públicas, promueva la transparencia, y permita que personas y entidades tengan legitimación para intervenir en los procesos administrativos y judiciales.

VI. Conclusión

Le agradecemos grandemente a Seabird por haber respondido a todas nuestras preguntas de forma mucho más rápida y concreta que muchas otras compañías. Nuestros intercambios con ellos nos llevaron a conocer una compañía que consideró seriamente la isla para este proyecto, la evaluó, creó 2 corporaciones puertorriqueñas, generó interés local, pero luego concluyó que Puerto Rico no está entre sus prioridades a corto plazo, aunque dejan la puerta abierta para regresar.

Una vez llegue ese día, veremos como el ordenamiento de Puerto Rico lo analiza y revisa. El proceso de DIAs garantizaría una vista pública donde la ciudadanía puede expresarse. Sin embargo, el proceso de Consulta de Ubicación, el cual podría ser escogido para autorizar un proyecto tan significativo como éste, no exige celebrar vistas públicas. La transparencia mostrada por Seabase en nuestras conversaciones no elimina la necesidad de asegurarnos que nuestras leyes aseguren esta transparencia, porque no queremos vivir en un lugar donde existan leyes que garanticen la oscuridad.

¿Qué te pareció este artículo? ¿Debe Puerto Rico permitir los data centers de IA? ¿Crees que este desarrollo deba seguir el proceso de DIA o el de Consulta de Ubicación? Déjanos tus comentarios.
¿Es tu hijo una estrella de YouTube? Una nueva ley de Puerto Rico ahora requiere que separes dinero para él.

¿Sabes cuánto dinero ha generado el canal de YouTube de tus hijos y dónde lo has depositado?

Hoy en día, se ha vuelto casi imposible abrir YouTube, Facebook, TikTok o Instagram sin toparte con una cuenta  donde niños de 4, 6 u 8 años son verdaderos actores: abriendo juguetes, reaccionando a retos, o simplemente viviendo su día a día frente a una cámara que sus padres manejan. Ese contenido que postean frecuentemente genera ingresos por publicidad, patrocinios y enlaces de afiliados. Y, hasta hace unas semanas, en Puerto Rico no existía ninguna ley que le garantizara a ese menor un centavo de lo que su imagen genera.

Eso cambió el pasado 19 de junio de 2026, cuando la Legislatura de Puerto Rico aprobó el Proyecto del Senado 973, y la Gobernadora convirtió en la Ley 193-2026, conocida como la “Ley para la Protección Económica de Menores en la Monetización Digital”. Hoy Farrant te Explica qué establece esta nueva ley, cómo funciona en la práctica, y cómo compara con leyes similares en Estados Unidos y en la Unión Europea.

¿Qué Establece la Ley 193?

La Ley 193 parte de una premisa sencilla: si la imagen, voz o identidad de un menor es el motor principal de un contenido que genera dinero, ese menor tiene derecho a recibir una parte de esas ganancias cuando llegue a la mayoría de edad, y alguien está obligado a responder legalmente por la correcta administración de este dinero.

La Ley 193 crea varias figuras nuevas para lograr esto. La primera es el “creador de contenido menor de edad”, quien será toda persona que no haya cumplido 21 años (o menos, en caso de haber sido emancipado) y participa de la creación o producción de contenido digital que genere ingresos directos o indirectos. La Ley también define al “creador de contenido encargado” como el padre, madre o tutor legal que administra la cuenta o canal y recibe las ganancias. Finalmente, la ley establece  la “cuenta protegida”: una cuenta bancaria en una institución autorizada por la Oficina del Comisionado de Instituciones Financieras (OCIF) o por COSSEC, abierta exclusivamente a nombre del menor, separada del patrimonio de sus padres, que no podrá ser embargada, cedida ni usada para nada que no sea para el beneficio del menor.

¿Cómo Funcionará Esto en la Práctica?

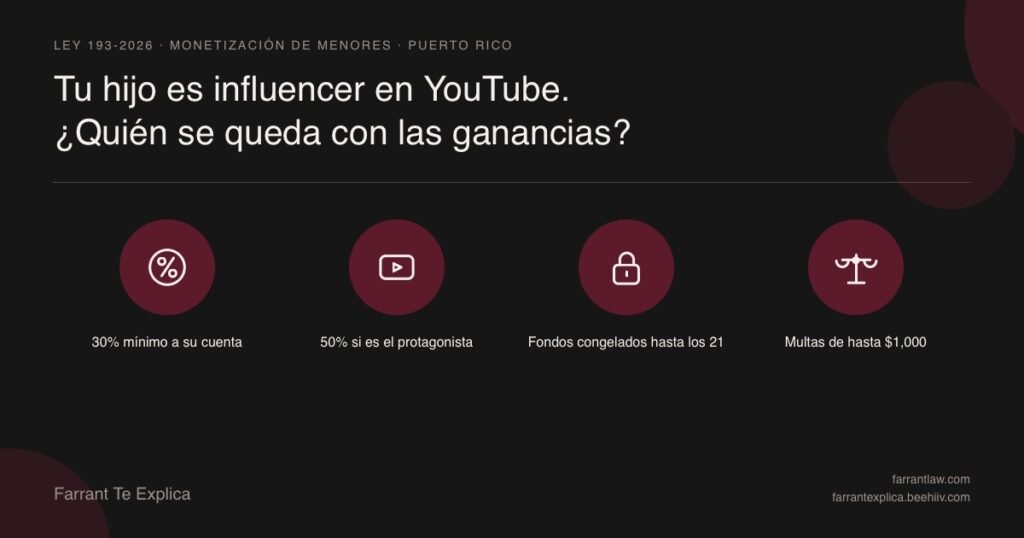
El Artículo 4 de la Ley 193 establece porcentajes concretos de ganancias. Todo padre, madre o encargado que reciba ingresos de contenido digital monetizado donde participe un menor debe depositar, en la cuenta protegida, un mínimo de treinta por ciento (30%) del ingreso de cada contenido monetizado. Esta cantidad aumentará al 50% cuando el menor aparezca de manera principal en la totalidad del contenido — es decir, si él o ella es el protagonista del video.

Estos fondos quedarán congelados hasta que el menor cumpla 21 años, salvo que un tribunal autorice lo contrario por ser en el mejor interés del menor. Cuando llegue ese momento, el Artículo 5 le da 3 derechos concretos al menor creador del contenido: recibir el total acumulado con intereses, exigirle al encargado o a cualquier plataforma que elimine el contenido en el que apareció durante su minoridad, y demandar para solicitar cualquier ingreso que no se haya depositado como exige la ley.

El Artículo 6 excluye de esta Ley el contenido sobre cobertura noticiosas o documentales, el uso educativo sin fines de lucro, y las apariciones esporádicas en espacios públicos sin monetización directa o indirectamente atribuible a la imagen del menor.  

La Ley 193 da 180 días al Departamento del Trabajo y Recursos Humanos desde la aprobación de la ley para reglamentar sus aspectos laborales, incluyendo establecer límites diarios de exposición del menor a la producción digital, y puede imponer multas de hasta $1,000 por incumplimiento. OCIF y COSSEC, por su parte, reglamentarán todo lo relativo a la apertura y supervisión de las cuentas protegidas.

¿Cómo Compara Puerto Rico con Estados Unidos?

Puerto Rico no inventó este modelo — lo tomó prestado y lo adaptó de varios estados que ya llevan años atendiendo este mismo problema, aunque cada uno tiene su propio enfoque:

  • Illinois: fue el primer estado en actuar para proteger el contenido en línea de menores cuando aprobó su Public Act 103-556 (2023), que enmendó su “Child Labor Law” y creó lo que se conoce como el “Illinois Child Influencer Act”. Esta ley extiende la definición de trabajo infantil a menores de 16 años que aparezcan sustancialmente en contenido monetizado, y usa el mismo ejemplo que luego copiaría Puerto Rico: si el menor aparece en el 100% del contenido, se debe reservar el 50% del ingreso bruto en fideicomiso. Entró en vigor el 1 de julio de 2024.
  • California: aquí la protección es mucho más vieja — desde 1939, con la famosa “Coogan Law” (California Family Code §6750-6753), creada tras casos de explotación de niños actores en Hollywood, que exige depositar al menos un 15% de las ganancias en una cuenta bloqueada (“Coogan Trust Account“). En 2024, el “Assembly Bill 1880” extendió expresamente esta protección a menores que crean contenido digital, reconociendo que el “trabajo infantil” ya no ocurre sólo en sets de filmación.
  • Minnesota: aprobó en 2025 el Children in Digital Content Act, el enfoque más estricto hasta ahora. Esta ley prohíbe que menores de 14 años participen en contenido digital monetizado, y establece que, si un menor de 14 años es destacado por un creador de contenido, recibirá 100% de la compensación que reciba el creador por este contenido, menos lo que tenga que pagársele a otro menor. Para los menores entre 14 y 18 años, la ley requiere que se cree un fideicomiso para depositar compensación proporcional, además de reconocer expresamente el derecho del menor a pedir que se elimine el contenido publicado durante su niñez al llegar a la mayoría de edad.
  • Utah: su House Bill 322 de 2025, conocido como el Minor Protection in Digital Media Act, sigue el mismo patrón de fideicomiso obligatorio y derecho a solicitar la remoción del contenido al llegar a la adultez.

El patrón en estas legislaciones es evidente: cada estado ha promulgado su ley sobre el andamiaje legal ya existente en temas de protección laboral infantil (leyes de “child labor” o de “child actors”), extendiendo esas protecciones al mundo digital. Puerto Rico básicamente combinó el porcentaje escalonado de Illinois con el derecho al olvido de Minnesota y Utah, sin embargo, a diferencia de estos, no creó un régimen laboral separado con licencias de trabajo infantil, sino que reguló directamente el flujo de dinero a través de las cuentas protegidas y deja la fiscalización laboral (límites de horas y exposición) para reglamentación futura por el Departamento del Trabajo.

¿Cómo Compara la Ley 193 con la Unión Europea?

Si en Estados Unidos el punto de partida fue el derecho laboral, en Europa el punto de partida fue el derecho de imagen y la protección de datos, y el pionero indiscutible es Francia.

La “Loi Studer” (Ley n.° 2020-1266 del 19 de octubre de 2020) fue la primera ley integral  sobre menores influencers. Su enfoque es distinto al de Illinois o Puerto Rico: en vez de fijar un porcentaje mínimo de reserva, clasifica a los menores influencers de menos de 16 años bajo el régimen ya existente de “niños en el espectáculo” del Código de Trabajo francés, exigiendo autorización administrativa previa de la DREETS antes de cualquier explotación comercial de su imagen. La parte de las ganancias que exceda lo que la ley permite entregar a los padres —el “pécule”— debe depositarse en la Caisse des Dépôts et Consignations, una institución pública, no en una cuenta bancaria privada como en Puerto Rico o la estados. 

La ley francesa continuó evolucionado en 2023, cuando el Parlamento aprobó la Ley de Influencers (Ley n.° 2023-451), que reguló la transparencia comercial para todos los influencers, exigiendo contratos escritos y etiquetado claro de contenido comercial. Sin embargo, esta ley fue criticada por ser demasiado rigurosa con los creadores de contenido. Por consiguiente, en noviembre de 2024, el gobierno francés emitió la Ordonnance n.° 2024-978 para modificar la ley de 2023, flexibilizar los requisitos de etiquetado comercial, y alinear la regulación con la Ley de Servicios Digitales (DSA) de la UE. Con estas leyes, Francia mantiene 2 marcos legales paralelos: la Loi Studer para proteger menores influencers como trabajadores artísticos, y la Ley de Influencers que regula transparencia comercial en general.

Un elemento donde Francia va más lejos que Puerto Rico es en el derecho al olvido: desde 2020, el menor francés puede exigirle directamente a la plataforma —sin necesidad del consentimiento de sus padres— que elimine un contenido donde aparece, incluso mientras es menor. La Ley 193 de Puerto Rico, en cambio, reserva ese derecho de eliminación de contenido para cuando el creador de contenido cumpla 21 años.

A nivel de la Unión Europea en general, todavía no existe una ley específica sobre “kidfluencers” — el asunto se regula de forma fragmentada entre el DSA (que en su Artículo 28 prohíbe la publicidad dirigida a menores en plataformas), la Directiva de Servicios de Medios Audiovisuales y el derecho de protección de datos. Pero el terreno se está moviendo rápido: el Parlamento Europeo, en su resolución del 26 de noviembre de 2025 sobre la protección de menores en línea, pidió expresamente a la Comisión Europea que prohíba a las plataformas monetizar o incentivar económicamente el “kidfluencing”, una postura bastante más agresiva que la de Illinois, California o Puerto Rico, que regulan cómo se reparte el dinero en vez de prohibir la actividad. Ese debate probablemente será atendido en la próxima “Digital Fairness Act” de la UE.

En resumen: Estados Unidos y Puerto Rico regulan el reparto del dinero; Francia regula el trabajo y la autorización previa; y la Unión Europea, a nivel de bloque, está considerando completamente prohibir la monetización de contenido de menores.

¿Por Qué Debe Importarte Esto?

Si administras una cuenta o canal familiar donde tus hijos generan ingresos por publicidad, patrocinios o afiliados, esta ley te aplica directamente. El no depositar en una cuenta bancaria el 30 o 50% que la Ley te requiere reservar para tu hijo es considerado como un incumplimiento de la ley por el que tu hijo podría demandarte cuando cumpla 21 años.

Por otro lado, si tu negocio paga patrocinios o colaboraciones a cuentas con niños actores o “family channels” puertorriqueños, también te conviene entender esta ley. Aunque la obligación de reservar los fondos en una cuenta protegida recae principalmente sobre el padre, madre o encargado, un patrón de pagos a unos padres que tú sabes que ignora  repetidamente esta ley podría convertirte en parte de un litigio de daños y perjuicios cuando ese menor llegue a la mayoría de edad.

¿Cómo Puedo Cumplir con la Ley?

  • Si administras una cuenta o canal donde participan tus hijos, abre cuanto antes la cuenta protegida en una institución autorizada por OCIF o COSSEC y calcula el porcentaje correcto (30% o 50%) que necesitas depositar para tu hijo.
  • Lleva una contabilidad clara de los ingresos por cada pieza de contenido monetizado — publicidad, patrocinios, afiliados, venta de mercancía — para poder demostrar, si hace falta, que cumpliste con la reserva correspondiente.
  • Mantén la cuenta protegida completamente separada de tus cuentas personales. La Ley 193 es clara en que estos fondos no pueden usarse para pagar tus propias obligaciones.
  • Si tu negocio contrata niños influencers en Puerto Rico para anuncios, pregunta si tienen la cuenta protegida establecida antes de firmar un contrato.
  • Mantente pendiente de la reglamentación que el Departamento del Trabajo y Recursos Humanos debe emitir dentro de los próximos 180 días, ya que ahí se definirán los límites de exposición diaria del menor a la producción de contenido.

En Resumen

La Ley 193 convierte a Puerto Rico en una de las pocas jurisdicciones del mundo —junto a Illinois, California, Minnesota, Utah y Francia— con una ley que regula como se protegerá el dinero que generan los menores creadores de contenido en línea. El principio es sencillo: si la imagen de un niño es lo que vende, ese niño tiene derecho a una parte de lo que se vendió, protegida en una cuenta que nadie más podrá tocar. Si administras un canal familiar o de tu hijo en Puerto Rico, este es el momento de revisar tus finanzas y tus procesos, antes de que sea tu propio hijo, ya adulto, quien te lo reclame en corte.

¿Administras un canal o cuenta familiar que genera ingresos en Puerto Rico, o tu negocio paga patrocinios a creadores menores de edad? Agenda una consulta con nosotros para asegurarte de que estás cumpliendo con la Ley 193 antes de que entre en vigor la reglamentación.

¿Qué te parece la Ley 193? ¿Cómo la comparas con las otras leyes descritas aquí? ¿Cuál piensas tiene el mejor enfoque? ¿Crees correcto que un menor tenga que esperar hasta los 21 años para pedir a YouTube u otras páginas que borren su contenido? Comenta aquí.

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia. La práctica legal en cualquier otro estado está limitada al derecho de inmigración.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este artículo o por contactar al autor.

[2026-09-23]

¿Por qué una empresa de salud en Puerto Rico pagó $2.7 millones en sanciones cuando no atiende pacientes? 

Las violaciones de ley HIPAA más comunes en oficinas médicas no son causadas por hackers, sino por nunca haber escrito un documento específico que explicamos aquí.

En diciembre de 2024, la Oficina de Derechos Civiles del Departamento de Salud federal (“OCR”, por sus siglas en inglés) anunció un acuerdo de $250,000 con Inmediata Health Group, una “clearinghouse” (entidad intermediaria que convierte las facturas médicas al formato que exigen los planes médicos) con sede en Puerto Rico que procesa datos para médicos, dentistas, hospitales, laboratorios y planes médicos en la isla.

¿Qué pasó? Entre mayo de 2016 y enero de 2019, la información de salud de 1,565,338 personas que mantenía Inmediata quedó accesible públicamente en internet por un error de configuración de su página web. Esta información incluía nombres, fechas de nacimiento, direcciones, números de seguro social, diagnósticos médicos e información de tratamiento de pacientes, toda accesible por Google.

OCR identificó como la causa del fallo que Inmediata nunca había hecho un análisis de riesgo adecuado, y que no monitoreaba la actividad de sus sistemas de información.

El costo total de este error en su página web fue mucho mayor de $250,000. Entre el acuerdo con OCR, un acuerdo multi-estatal de $1.4 millones con 32 procuradores generales (“attorneys general”) estatales y Puerto Rico, y un pago de $1,125,000 para transar una demanda de clase, el incidente le costó a Inmediata al menos $2.7 millones.

$2.7 millones en sanciones por no tener un documento requerido desde el 2005.

¿Qué es el análisis de riesgo y por qué es obligatorio tenerlo?

La Regla de Seguridad (“Security Rule”) de HIPAA, en 45 C.F.R. § 164.308(a)(1)(ii)(A), exige que toda entidad cubierta y todo socio de negocios (“business associate”) realice “una evaluación precisa y minuciosa de los riesgos y vulnerabilidades potenciales a la confidencialidad, integridad y disponibilidad” de la información de salud electrónica que maneja.

Hay un detalle técnico aquí que mucha gente pasa por alto. El Security Rule divide sus requisitos en dos categorías: acciones requeridas (required) y acciones de implementación flexible (addressable). Las requeridas tiene que ser implementadas por toda entidad cubierta y asociada.  No hay flexibilidad, no hay alternativa, y no hay excepción por tamaño de la práctica. Un consultorio de un solo médico tiene la misma obligación que un hospital.

Sin embargo, las flexibles permiten cierta flexibilidad: si tu oficina determina que una medida no es razonable para su tamaño, puedes documentar por qué y adoptar una alternativa.

El Security Rule fue diseñado para considerar el tamaño y complejidad de tu operación, tu infraestructura técnica, el costo de las medidas de seguridad, y la probabilidad y gravedad de tus riesgos. Un consultorio pequeño no necesita el mismo análisis que un sistema hospitalario. Pero necesita uno.

OCR está buscando estas evaluaciones

Esto no es algo teórico. En octubre de 2024, OCR lanzó una iniciativa de fiscalización dedicada exclusivamente a esta regla, llamada la Risk Analysis Initiative. Al 2026, ya ha anunciado alrededor de una docena de acciones de fiscalización bajo esta iniciativa.

La razón para enfocarse en esto es bastante lógica.  Son casos bastante sencillos para OCR: la pregunta que van a hacerte es: ¿tienes este documento o no?

Si eres una entidad cubierta bajo HIPAA, tienes que tener claro que, si OCR te abre una investigación, el primer documento que te pedirán es el análisis de riesgo, el cual la mayoría de las oficinas no puede producir.

Ser un consultorio o negocio pequeño no te protege de ser sancionado. Bryan County Ambulance Authority (“BCAA”), una entidad que atendía a poco más de 14,000 personas en Oklahoma, firmó un acuerdo con HHS para pagar $90,000 luego de sufrir un ataque de ransomware. La investigación concluyó que BCAA nunca había realizado un análisis de riesgo adecuado. Del mismo modo, West Georgia Ambulance, una compañía de ambulancias en Carroll County, Georgia, pagó $65,000 a HHS en un acuerdo por no realizar un análisis de riesgo, no tener un programa de adiestramiento en seguridad a sus empleados, y no tener políticas o procedimientos internos para implementar el Security Rule. La violación ocurrió cuando una laptop de West Georgia que no tenía cifrada (encrypted) se cayó de una ambulancia. 500 personas se afectaron por este incidente.

¿Por Qué Debe Importarte Esto?

Aquí te damos 3 razones iniciales:

Primero: el desconocimiento no es defensa. El Security Rule lleva más de 20 años en vigor. OCR ha sido explícito en concluir que la falta de conocimiento de la Regla no exime a nadie. En el mejor de los casos, podría bajar la penalidad, pero no eliminarla.

Segundo: tienes riesgo de doble exposición legal. Desde la aprobación de la Ley federal HITECH, los Attorneys general estatales tienen autoridad independiente para presentar acciones civiles por violaciones a HIPAA. El caso de Inmediata lo demuestra claramente: OCR cobró $250,000 y el grupo multi-estatal cobró $1.4 millones por los mismos hechos. Son procesos separados.

Tercero: en Puerto Rico hay una obligación adicional. La Ley 111 de 2005, según enmendada, te aplica aún si estas sujeto a la ley HIPAA. Su articulo 2 define “archivo de información personal” para incluir expresamente la “información medica protegida por la Ley HIPAA”. Por tanto, cumplir con la notificación federal no te releva de la obligación criolla. La Ley 111 te obliga a informar la votación de seguridad al DACO (el Departamento de Asuntos del Consumidor de Puerto Rico) dentro de un plazo improrrogable de 10 días de haber detectado la violación de seguridad, y el DACO hace un anuncio público del incidente dentro de las 24 horas siguientes. Compara esto con HIPAA, que te da hasta 60 días para notificar a los individuos afectados. El reloj de Puerto Rico corre mas rápido y no acepta prórroga. Sus multas van de $500 a $5,000 por violación, y no impiden que los afectados te demanden en danos por separado. Esta ley la explicamos previamente aquí. Por otro lado, la Sección 5 de la Ley de la Comisión Federal de Comercio (“FTC”) cubre las representaciones de privacidad y seguridad hechas al público, incluyendo lo que dice tu propia página web. Entre OCR, los procuradores generales, el DACO y la FTC, un solo incidente puede abrirte 4 expedientes legales a la vez.

Por otro lado, hay un cuarto factor que no aparece en estos acuerdos: seguramente la primera cosa que tu aseguradora de ciber-responsabilidad te va a pedir si algún día tienes que presentar una reclamación por sufrir una brecha de documentos va a ser tu análisis de riesgo. Si no lo tienes, la denegación de la póliza te podría costar mucho más que la multa.

¿Cómo Puedo Cumplir con la Ley?

El análisis de riesgo no es un formulario que se llena en una tarde, pero tampoco requiere contratar a una firma de consultoría internacional. La guía de OCR identifica los elementos que debe contener:

  1. Alcance — todos los sistemas que crean, reciben, mantienen o transmiten información de salud electrónica. Incluye el celular personal donde la secretaria coordina citas, la computadora de la casa, y tu página web.
  2. Recopilación de datos — dónde vive esa información, quién la toca, por dónde viaja.
  3. Amenazas y vulnerabilidades — desde ransomware hasta una laptop olvidada en un carro.
  4. Controles actuales — qué tienes vigente hoy para mitigar cada riesgo.
  5. Probabilidad de que cada amenaza se materialice.
  6. Impacto si se materializa.
  7. Nivel de riesgo resultante de combinar los dos anteriores.
  8. Documenta — por escrito, con fechas.
  9. Revisión periódica — no es un evento único.

A continuación te damos 4 recomendaciones prácticas que puedes implementar:

  1. Usa la herramienta gratuita del gobierno federal. HHS publica el Security Risk Assessment Tool, diseñado específicamente para prácticas pequeñas y medianas. Te guía por los elementos en preguntas en lenguaje sencillo, y es gratis.
  2. No olvides revisar tu página web. En los análisis de riesgo, muchos consultorios médicos olvidan revisar su página web, para ver la seguridad en los formularios de contacto, píxeles de rastreo, plugins, y el hosting. La herramienta de HHS no te va a preguntar por esto; tienes que añadirlo tú.
  3. Documenta las acciones correctivas que has hecho, no sólo los hallazgos. Con el giro de OCR hacia risk management, un registro fechado de qué encontraste, qué hiciste al respecto y cuándo, es tan importante como el análisis mismo.
  4. Cifra los equipos, aunque HIPAA no te obligue. El cifrado es una medida “addressable” bajo el Security Rule. Sin embargo, bajo la Ley 111 de Puerto Rico, el deber de notificar sólo se activa si la información no estaba protegida con claves criptográficas más allá de una contraseña. Traducción: perder una laptop con cifrado robusto y cuyas claves no fueron comprometidas no te activa el reloj de 10 días ni el anuncio público del DACO. Esta es una de las pocas medidas que te compran protección bajo 2 leyes a la vez.

En Resumen

El caso de Inmediata no es una historia de un hackeo sofisticado. Fue una sanción multimillonaria por una configuración mal hecha en una página web que nadie detectó porque nadie la estaba revisando. Eso es precisamente lo que un análisis de riesgo busca prevenir.

Si tu oficina maneja información de salud electrónica —y si usas facturación electrónica, correo electrónico, o un sistema de expedientes, la manejas— tienes esta obligación desde el día uno. No importa si tienes 2 empleados o 200.

La pregunta que vale la pena hacerse hoy no es si eventualmente te van a investigar, sino: si OCR te pidiera tu análisis de riesgo mañana por la mañana, ¿podrías producirlo?

Si tu respuesta es “no”, o “hicimos uno hace años y no sé dónde está”, te conviene atender esto ahora antes de que te cueste cientos de miles de dólares en sanciones y que tu nombre salga en los diarios y blogs en Puerto Rico y Estados Unidos por no proteger la información de tus pacientes.

¿Tienes dudas sobre si  tu consultorio médico cumple con esta regla de HIPAA? Puedes agendar una consulta con nosotros hoy. Estamos disponibles para ayudarte.

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia con LL.M. en Derecho Internacional, enfocado en temas de privacidad, ciberseguridad y regulación de inteligencia artificial para negocios y proveedores de salud.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este articulo o por contactar al autor.

¿Debería Puerto Rico prohibir la inteligencia artificial en las escuelas?

La ciudad de Nueva York acabo de hacerlo con 600,000 estudiantes.

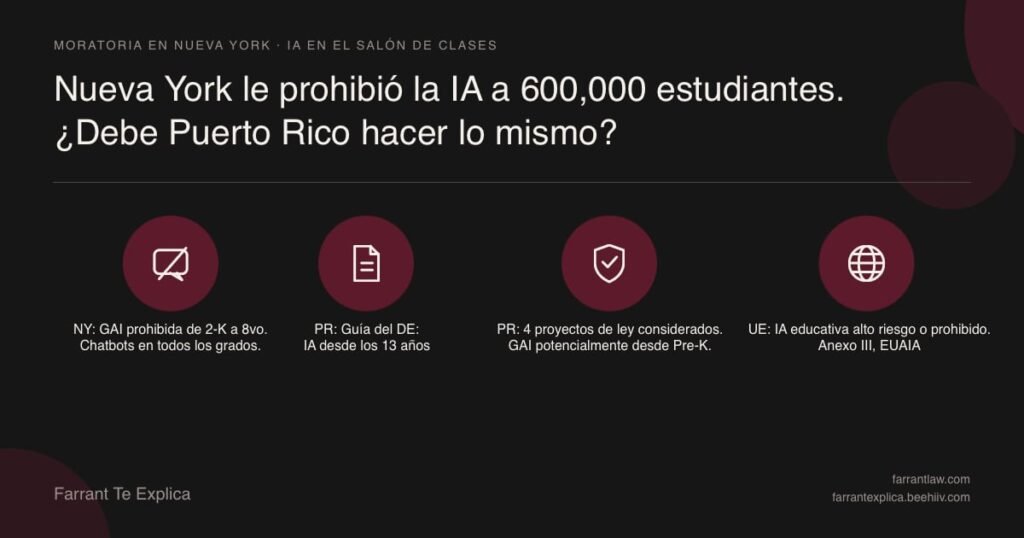
El 2 de septiembre de 2026, la ciudad de Nueva York, a través de su Alcalde Zohran Mamdani y Canciller de escuelas (“Schools Chancellor”, cargo equivalente al de secretario de educación de la ciudad) Kamar Samuels, hizo algo que ningún sistema educativo estadounidense había hecho antes: pausar la implementación de tecnología en el salón de clase. Esto se hizo cuando ambos  anunciaron una moratoria de 1 año en el uso de inteligencia artificial generativa (“GAI”, por sus siglas en inglés) en las escuelas públicas de esta ciudad. En la práctica, esto significa que, para este año escolar 2026-27 que acaba de comenzar, los aproximadamente 600 mil estudiantes que cursan desde 2-K hasta octavo grado no podrán usar inteligencia artificial generativa dirigida a estudiantes, y los chatbots de compañía quedan prohibidos en todos los grados.

Desde el punto de vista legal, quizás lo más impresionante de este anuncio es que Nueva York no aprobó ninguna ley para imponer su moratoria. El alcalde y el canciller simplemente tomaron una decisión administrativa sobre qué software será utilizado en los equipos escolares, y con esta decisión, dos terceras partes del sistema educativo público cambiaron de la noche a la mañana.

Esta decisión nos lleva a preguntarnos: ¿hay otras jurisdicciones aprobando leyes sobre cómo se usa la IA en el salón de clases, o simplemente se están implementando estas nuevas tecnologías mediante memorandos o decisiones administrativas? Y, ya que escribimos desde Puerto Rico, nos preguntamos: ¿qué modelo sigue -o podría seguir- nuestra isla?

Antes de responder estas preguntas, comencemos con un resumen del anuncio de Mamdani y Samuels.

¿Qué hizo realmente Nueva York?

La moratoria anunciada es mucho más detallada que lo que dicen los titulares, ya que no es una prohibición total, sino una que establece el siguiente sistema:

  • De 2-K a Octavo Grado: Hay una prohibición total de usar GAI dirigida a estudiantes. Además, los chatbots de compañía (“companion chatbots”) quedan prohidos en todos los graods, incluyendo escuela superior.
  • Escuela Superior: Se enseñará 2 veces al año un módulo de 45 minutos sobre alfabetización en IA que cubrirá aspectos fundamentales, sesgos (“bias”), ética e impactos en las profesiones. En otras palabras, se enseñará sobre IA, no con IA. Aunque están fuera de la moratoria general, la prohibición de chatbots de compañía sí les aplica.
  • Programa Piloto: Hasta 50 mil estudiantes de escuela secundaria (aproximadamente 5% de la matrícula) tendrán acceso a un programa piloto con 5 herramientas de IA aprobadas (Quill, Edia, Brisk Teaching, Playlab e Intel AI-Ready Schools) bajo límites estrictos de tiempo y supervisión de profesores.
  • Topes en el uso de pantallas: para estudiantes de segundo grado o menos, se restringirá el uso individual de pantallas (“1:1 screen time”), lo cual hasta ahora no ha sido comunicado en detalle, y se recomiendan hasta 30 minutos diarios de tercero a quinto grado y 45 minutos de sexto a octavo.
  • Se creó una “Coalición de Tecnología en Escuelas” que se reunirá durante el año y publicará recomendaciones. Sobre esto, el canciller Samuels expresó en el comunicado de la alcaldía: “[n]os mantenemos firmes en nuestra convicción de que la innovación no significa más tecnología, y durante el próximo año, lideraremos con evidencia para asegurar que la tecnología sirva al aprendizaje, y no al revés”.
  • Excepciones importantes: podrá seguirse usando IA en programas de apoyo para estudiantes con discapacidades, estudiantes multilingües y programas vocacionales. Además, los maestros podrán seguir usando IA para la planificación de sus clases y trabajo administrativo.

En resumen, la ciudad de Nueva York no creó una nueva política “por miedo” a la tecnología, sino que estableció una que distingue entre IA como una herramienta “que los adultos pueden usar”, IA como una “materia de estudio para estudiantes” e IA como una “cosa que le habla directamente a un niño de 9 años”, prohibiendo únicamente esta última categoría. 

¿Cómo se usa la IA en los salones de la Unión Europea?

La  Unión Europea aprobó el EU AI Act (“EUAIA“) , el estatuto sobre IA más desarrollado en el mundo, y el mismo regula la IA en educación, entre otras materias. El EUAIA no le dice a una escuela desde qué grado puede usar IA. Lo que hace es regular el producto: impone obligaciones a quien lo desarrolla y vende, y obligaciones adicionales a quien lo implementa, incluyendo la escuela misma.

El EUAIA tiene 3 disposiciones legales sobre este tema:

  • El artículo 5(1)(f) prohíbe desarrollar, comercializar o usar sistemas de IA que infieran emociones de personas naturales basadas en datos biométricos en centros educativos y en el ámbito laboral, dando excepciones muy estrechas para propósitos médicos y de seguridad. Por consiguiente, en la Unión Europea, es ilegal que un vendedor ofrezca a una escuela un sistema de cámaras que vigile si los estudiantes están activamente participando en una clase.
  • El Anexo III del EUAIA clasifica a los sistemas de IA usados en educación como unos de alto riesgo, especialmente aquellos que determinan acceso a la educación, evalúan resultados de aprendizaje -incluida la orientación del proceso de aprendizaje-, evalúan el nivel educativo apropiado y monitorean conductas prohibidas durante un examen. La determinación de alto riesgo no quiere decir que el producto está prohibido, sino que estará altamente reglamentado. A partir del 2 de agosto de 2026, los proveedores tienen que mantener documentación técnica, sistemas de manejo de riesgo, marcado CE, registrarse en una base de datos de la UE y tener supervisión humana. Por otro lado, los responsables del despligue de sistemas (entre los cuales se encuentran las escuelas) necesitan asegurarse de que exista supervisión humana adecuada, mantener registros por al menos 6 meses, notificar a las personas cuando son afectadas por un sistema de alto riesgo y, si son entidades públicas, realizar evaluaciones de impacto a los derechos fundamentales.
  • El Artículo 50 del EUAIA añade requisitos de transparencia en todos los niveles. Los usuarios tienen que ser informados de que están usando un chatbot, de que el contenido que están leyendo es generado por IA, y de que se usan sistemas de reconocimiento de emociones.

El EUAIA castiga estas violaciones con multas que llegan hasta 15 millones de euros o 3% del total de sus ingresos mundiales anuales, o hasta 35 millones de euros o 7% de sus ingresos mundiales anuales cuando se usen prácticas prohibidas, aplicándose siempre la cantidad mayor.

En resumen, la respuesta en la UE a la pregunta de “¿puede usar un chatbot un estudiante de segundo grado?” es “esa es decisión de la escuela. Sin embargo, hay un régimen de cumplimiento que hará costosa la implementación de tecnología educativa mala y hará ilegal el uso de software que lee las emociones”.

¿Qué ha hecho China al respecto?

En mayo de 2025, el Ministerio de Educación chino emitió unas guías para reglamentar la GAI en escuelas elementales y secundarias parecidas a la anunciada en la ciudad de Nueva York. Por ejemplo:

  •  Estudiantes de escuela elemental tienen prohibido usar independientemente herramientas de contenido GAI abiertas.
  • Estudiantes de escuela intermedia pueden explorar y analizar la estructura lógica del contenido generado por IA, y entender cómo funcionan estos sistemas. 
  • Estudiantes de escuela superior pueden usar aprendizaje por indagación (“inquiry-based learning”) sobre los principios técnicos de IA y hasta desarrollar y optimizar modelos de IA.

Por otro lado, está prohibido para todos los estudiantes presentar trabajo generado por IA como propio, usar IA para hacer trampa, o depender excesivamente de la tecnología en tareas creativas sin aplicar pensamiento crítico. Además, la IA no puede directamente evaluar a los estudiantes o responder preguntas de exámenes. 

¿Cómo está regulado en Puerto Rico el uso de IA en las escuelas y colegios?

Al día de hoy, no existe ninguna ley en Puerto Rico que reglamente la IA en las escuelas. Aunque hay varias leyes aprobadas en Puerto Rico sobre IA, como la ley 163 de 2026 que cubrimos anteriormente, al día de hoy, no existe ninguna ley que regule cómo se puede usar la IA en un salón de clases.

Sin embargo, el Departamento de Educación de Puerto Rico (“DE”) aprobó recientemente una política que apunta en una dirección opuesta a la de Nueva York. Aprobada en diciembre de 2025 y publicada en enero de 2026, la Guía Para el Uso de la Inteligencia Artificial en el Aprendizaje Estudiantil (“Guía“) nombra en su página 1 a Microsoft Copilot como la plataforma oficial del salón de clases para estudiantes de 13 años en adelante. Además, la Guía declara que sólo podrán usarse cuentas institucionales cuando se usen los equipos y sistemas de IA del DE y, en su página 23, establece que estudiantes menores de 13 años o estudiantes mayores con rezagos académicos o diversidad funcional podrán usar Aceleradores de Aprendizaje, y requiere que las herramientas de IA cumplan con leyes de protección de datos federales y estatales a través de la Oficina de Sistemas de Información. Además, dispone que se le instruirá a los estudiantes a no entrar información personal sensitiva o que identifique a otras personas. La Guía cita varias fuentes de referencia, como, por ejemplo, recomendaciones del Departamento de Educación de Estados Unidos y las Recomendaciones de Ética en el uso de IA de la UNESCO. 

Al comparar la Guía contra NYC, hay un contraste claro. Por ejemplo, la Guía establece que los estudiantes de al menos 13 años pueden usar IA, edad que probablemente fue tomada de la ley federal COPPA, la cual impone requisitos de consentimiento parental verificable a operadores de páginas de internet y servicios en línea que están dirigidas a niños o recopilan información personal de niños menores de 13 años. COPPA no fija una edad mínima para que un menor use una herramienta: sólo impone obligaciones al operador que recopila sus datos. Es decir, la Guía parece haber tomado prestado aquí un umbral diseñado para otro problema. Sin embargo, NYC establece su línea en octavo grado, lo cual, en promedio, quiere decir a los 14 años, y contrario a Puerto Rico, establece prohibiciones, no permisos. 

La Guía trata fundamentalmente sobre cómo los estudiantes pueden usar IA. NYC busca contestar si los estudiantes pueden usar IA.

Por otro lado, además de la Guía, en la legislatura de Puerto Rico se han debatido al menos 4 proyectos de ley sobre el uso de IA en la educación, aunque, al momento de escribirse este artículo (9 de septiembre de 2026), ninguno se ha convertido en ley. Estos son:

MedidaPresentadaAuspiciador¿Qué hace?Estado
P. de la C. 4272025-03-20Rep. Tatiana Pérez Ramírez (PNP) y Rep. José F. Aponte Hernández (PNP)Programa piloto de 3 años para implementar tutores de inglés conversacional de IA en 25 escuelas según lo aprobó la Cámara; el informe del Senado lo reduce a 21 y añade que comience desde Pre-Kinder a tercer grado.Aprobado en la Cámara el 12 de mayo de 2025. Comisión de Ciencia, Tecnología e Inteligencia Artificial del Senado rindió informe con enmiendas el 10 de marzo de 2026; en Reglas y Calendario del Senado.
P. del S. 3482025-02-19Sen. Brenda Pérez Soto(PNP) con 3 coautores: Karen Román Rodríguez(PNP), Gregorio Matías Rosario (PNP) y Rafael Santos Ortiz (PNP)Establece la IA como herramienta de educación y trabajo a través del DE, establece oficial de cumplimiento, programa piloto en 2 escuelas superiores por región. No fija límite de grado o de edad para el uso de IA.Aprobado por el Senado 24-0 y por la Cámara 50-0 en reconsideración el 27 de enero de 2026. El Senado rechazó enmiendas de la Cámara el 5 de febrero de 2026. En Comité de Conferencia.
P. del S. 8202025-10-16Sen. Brenda Pérez Soto (PNP)Establece programa de alfabetización mediática y digital a través de los grados Kinder al 12, incluyendo algoritmos, IA y deepfakes.Aprobado por el Senado el 26 de marzo de 2026. Comisión de Educación de la Cámara rindió informe el 11 de junio de 2026, el cual fue retirado el 25 de junio de 2026 y devuelto a Comisión.
P. de la C. 9682025-11-07Rep. José F. Aponte Hernández (PNP)Requiere que el DE y todas las escuelas privadas establezcan políticas de ética en el uso de IA.En Comisión de Educación desde el 10 de noviembre de 2025.

Antes de explicar cada proyecto de ley, debemos señalar 2 cosas significativas de entrada:

  1. Tanto la Cámara como el Senado presentaron proyectos de implementación de IA (el 348 y 427) a principios de 2025, para luego presentar varios meses después unos proyectos de gobernanza (el 820 y 968). Esto llama la atención porque, este orden en el que primero se adopta una tecnología y luego se aprueba su gobernanza obligaría a Puerto Rico a simplemente “gobernar” lo que “ya compró”, y no establecer primero “si es necesario comprar” y “qué comprar” antes de adquirirlo. Y, no es que falte voluntad legislativa: el 348 fue aprobado por unanimidad en ambos cuerpos, pero aún así lleva 7 meses detenido en el Comité de Conferencia porque los 2 cuerpos no logran acordar el texto.
  2. Parece haber discrepancias sobre la edad. Aunque la Cámara no fijó una edad mínima en el 427, la Comisión de Ciencia, Tecnología e Inteligencia Artificial del Senado añadió que comenzara en los grados pre K a 3er grado. Sin embargo, esta es la misma Comisión que informó el 348, cuyo plan piloto comienza en escuela superior. Tenemos por ende una misma comisión, con 2 proyectos de ley, brindando 2 respuestas opuestas a la misma pregunta, sin ninguna explicación sobre cómo llegó a las edades y grados que propone en cada uno.  

Ahora, Farrant te Explica cada Proyecto de Ley:

P de la C. 427 – Tutores de IA que el Senado quiere desde Pre-Kinder.

El 12 de mayo de 2025, la Cámara de Representantes de Puerto Rico aprobó el P. de la C. 427, titulado Ley para la Implementación de la Inteligencia Artificial en el Programa de Inglés del Sistema Público de Enseñanza en Puerto Rico.Presentado por los representantes PNP Tatiana Pérez Ramírez y José Aponte Hernández, el mismo ordena la creación de un programa piloto de 3 años para integrar una herramienta de IA que ayude a mejorar el aprendizaje del inglés conversacional en las escuelas públicas de Puerto Rico, el cual será administrado por el DE en colaboración con el PRITS.

El texto que aprobó la Cámara establecía que el programa piloto sería para 25 escuelas y no fijaba ningún nivel escolar. El entirillado del informe del Senado del 10 de marzo de 2026 lo cambió a 21  escuelas (3 por región), y añadió que el programa piloto comenzará en los grados de Pre Kinder a tercero. Esas edades contrastan marcadamente con la moratoria de Nueva York, que prohíbe que estudiantes entre segundo y octavo grado usen IA conversacional, y con China, que prohíbe que los estudiantes de escuela elemental usen GAI. De aprobarse con la enmienda del Senado, el 427  establecería que, desde pre kinder, los estudiantes puertorriqueños interactuarán con GAI en el salón de clases.

Este proyecto de ley es muy diferente a lo que han hecho la ciudad de Nueva York, Bruselas y Beijing, ya que propone:

  • Programa piloto de 3 años dando prioridad a escuelas rurales y difíciles de alcanzar, y estudiantes con bajos resultados en pruebas estandarizadas de inglés. El programa comenzaría con un proceso de 6 meses para seleccionar las escuelas y herramientas y entrenar maestros, seguidos de 3 años de uso de las herramientas con monitoreo continuo, para luego hacer una evaluación del programa.
  • Requerir que las herramientas de IA seleccionadas sean capaces de interactuar en tiempo real y con personalización, brindar funciones de retroalimentación inmediata en pronunciación, gramática y fluidez, y ser compatibles con dispositivos electrónicos disponibles en las escuelas públicas.
  • Crear un Comité de Evaluación designado por el Secretario de Educación.
  • Proveer informes anuales a la Legislatura y Gobernadora.

Por otro lado, el Artículo 7 del 427 aprobado por la Cámara requería que la herramienta de IA se seleccione “luego del debido proceso de evaluación y licitación”, y titula el artículo “Herramientas a utilizarse; licitación”. El entirillado del Senado eliminó las palabras “y licitación” tanto del título como del cuerpo, dejando solamente el “debido proceso de evaluación”. Como personas que creemos en el cumplimiento de la ley y la transparencia gubernamental, nos preocupa esta eliminación, especialmente cuando se está seleccionando aquí un sistema que educará a niños de 4 años en 21 escuelas públicas.

Asimismo, llama la atención que el 427 no dice nada sobre si se permitirá el uso de sistemas de IA que midan o infieran emociones de personas naturales basadas en datos biométricos, práctica prohibida bajo el Artículo 5 de la EUAIA.

P. del S. 348 – Ley de Inteligencia Artificial como herramienta de trabajo e instruccional para estudiantes y maestros en el Departamento de Educación de Puerto Rico.

Este proyecto, presentado por la Senadora PNP Brenda Pérez Soto 3 semanas antes que el 427, es más amplio que éste, aunque su plan piloto sí arranca en escuela superior. Sobre el uso de IA en general, no fija edad o grado alguno. De hecho, sus artículos 3 y 5 autorizan la IA en todo el Departamento de Educación.  

De convertirse en ley, este proyecto permitirá la implementación de IA en todos los cursos como herramienta de instrucción, no sólo en la enseñanza del inglés. Además, el Proyecto propone:

  • Crear el puesto de Oficial de Cumplimiento, designado por el Secretario de Educación y encargado de vigilar el cumplimiento de esta ley.
  • Crear una unidad de innovación tecnológica e IA adscrita a la Subsecretaría para Asuntos Académicos y Programáticos.
  • Establecer un Plan Piloto en 2 escuelas superiores por región educativa. Una de las escuelas deberá ser una designada oficialmente como escuela en plan de mejoramiento y otra que no esté bajo esa designación. Aquí es importante destacar que el Artículo 7 describe el plan piloto como uno para “evaluar e implementar estrategias educativas y administrativas que propicien la mejora del rendimiento académico en el nivel superior”, aunque nunca menciona la IA. En un proyecto sobre IA, es notable que el único artículo que menciona niveles escolares no dice que el piloto será de IA.
  • Obligar a orientar a las comunidades escolares, incluyendo padres, madres o encargados, sobre el uso ético y responsable de IA. 

Este proyecto, el cual ya fue aprobado por Cámara y Senado, pero cuyas enmiendas fueron rechazadas por el Senado el 5 de febrero de 2026 y desde entonces está en Comité de Conferencia, llama la atención por lo siguiente:

  1. El Artículo 3(b) establece que la IA se utilizará como herramienta para apoyar y complementar el trabajo de los maestros y añade, entre paréntesis, “no será para reemplazarlos”. Es la única de las 4 medidas que dice esto expresamente, aunque colocar una aclaración entre paréntesis dentro de una declaración de política pública es una técnica legislativa muy inusual.
  2. El Plan Piloto del Artículo 7 será en escuelas superiores y no en Pre Kinder, como está actualmente el 427. Pero, como señalamos, ese artículo no menciona la IA, y el resto del proyecto no fija grado alguno.  
  3. El  Artículo 3(e)(5) requiere que la IA sea usada para “Identificar estudiantes en posible riesgo de fracaso: estudiantes que necesitan apoyo adicional”. Esto seguramente se haría mediante la elaboración de perfiles predictivos de riesgo en menores de edad, práctica que la Unión Europea ha clasificado como una actividad de alto riesgo en su Anexo III, ya que estaría creando un sistema de IA que sería usado para evaluar resultados académicos o determinar acceso a la educación. Operar un sistema así en la Unión Europea requeriría cumplir con obligaciones de documentación, registros, supervisión humana y una evaluación de impacto a los derechos fundamentales. Sin embargo, en el 348, esto es una simple cláusula que no establece estándares de medición, ningún requisito de supervisión humana, proceso de apelación, o regla que prohíba que este resultado de la IA siga al estudiante a través de su historial y expediente académico. Aunque los sistemas de identificación de estudiantes en riesgo pueden ayudar a prevenir mayores problemas, pueden también convertirse en sistemas de “rastreo y monitoreo por algoritmo”.

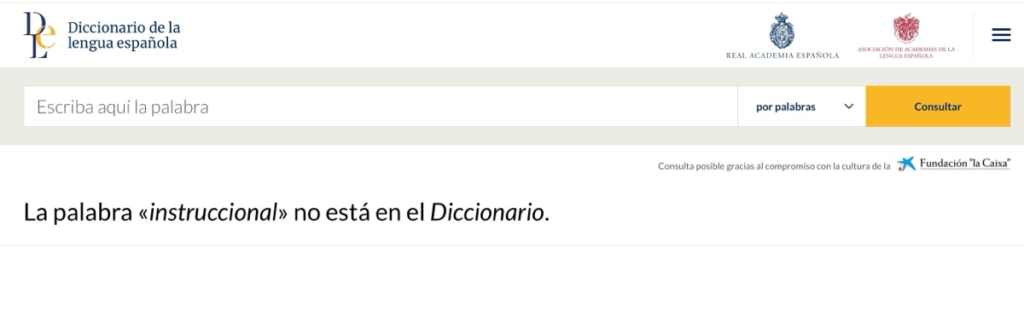
Para finalizar, no podemos dejar pasar lo irónico que resulta el hecho de que ambos cuerpos legislativos hayan aprobado un proyecto de ley para transformar la educación en Puerto Rico con una palabra en su título – instruccional – que no es reconocidapor el Diccionario de la Real Academia Española. Esto no es un tecnicismo inevitable, ya que lo están tomando del término instructional design de los Estados Unidos. Nuestro idioma cuenta con la palabra “instructivo”, que sí está en el diccionario. Peor aún es la sintaxis: la frase “herramienta de trabajo e instruccional” coordina con la conjunción “e”, un complemento preposicional con un adjetivo. En español natural, esta frase podría ser reemplazada por “herramienta de trabajo e instrucción”, o “herramienta laboral y didáctica”. Esperamos que esto pueda corregirse.  

P. del S. 820 – Ley de Alfabetización Mediática e Informacional de Puerto Rico.

El 820 también fue presentado por la senadora PNP Brenda Pérez Soto. De aprobarse, requerirá al Departamento de Educación crear un currículo que busque lograr la alfabetización mediática, digital y estadística en los estudiantes de escuelas públicas de Puerto Rico, para que puedan desarrollar competencias esenciales de pensamiento crítico, evaluación de información, análisis de datos y uso de tecnología. 

El 820 además establece que se enfatizará esta enseñanza en las asignaturas de español, estudios sociales, ciencias y matemáticas, comenzando en o antes de los próximos 2 años académicos.  

El curso busca que los estudiantes desarrollen su alfabetización en la:

  •  Evaluación crítica de fuentes y verificación de información.
  • Identificación de desinformación y manipulación, ya sea información falsa, deepfakes, imágenes manipuladas, titulares sensacionalistas (clickbait) y otras formas de contenido alterado.
  • Comprensión básica del funcionamiento de algoritmos e inteligencia artificial.
  • Verificación de hechos y corroboración, aplicación de metodologías de fact-checking, uso de herramientas de verificación digital, búsqueda inversa de imágenes, consulta de múltiples fuentes confiables y triangulación de información para confirmar veracidad. 
  • Producción ética y responsable de contenido digital, incluyendo precisión de los hechos, cita adecuada de fuentes, y responsabilidad en la difusión de información.
  • Respeto a la privacidad, propiedad intelectual y derechos digitales.
  • Desarrollo de hábitos saludables en el uso de la tecnología.
  • Interpretación de datos, identificación de representaciones estadísticas potencialmente engañosas y análisis crítico de información cuantitativa.

La implementación se apoyará en un programa continuo de formación docente, y se otorgarán certificaciones, microcredenciales u otras constancias verificables que contarán como horas de desarrollo profesional.

Este Proyecto es el más cercano al anunciado por la ciudad de Nueva York, ya que busca lograr que los estudiantes conozcan y entiendan los sistemas algorítmicos independientemente de si los usan o no en clase. Su exposición de motivos, además, hace su propio ejercicio de derecho comparado, citando la Ley AB 873 de California (2023) y su expansión de 2024, y las estrategias de Finlandia, Suecia y Canadá.

Por otro lado, su debilidad es similar a la del 968, ya que no se asignan fondos a este, simplemente ordenando al DE en su Artículo 10 a implementarlo mediante “la optimización de recursos humanos, tecnológicos, financieros e infraestructura existente en el Departamento de Educación, maximizando el uso de plataformas virtuales de bajo costo o gratuitas, recursos educativos abiertos, alianzas colaborativas con universidades y organizaciones sin fines de lucro, y capacitación en modalidades híbridas y virtuales que reduzcan costos operativos”. Asimismo, guarda silencio sobre cómo se establecerán currículos apropiados para la edad, o a qué edad se comenzarán, lo cual es una omisión curiosa, ya que la premisa del proyecto de ley es que las etapas de desarrollo de los niños los hacen vulnerables a la manipulación.

P. de la C. 968 – Ley sobre el uso ético de la inteligencia artificial en instituciones educativas de Puerto Rico.

Este proyecto de gobernanza fue presentado por el Representante PNP José Aponte Hernández. El mismo es muy diferente al 427, ya que no ordena la implementación de ninguna herramienta. Por el contrario, exige al DE que promulgue e implemente políticas sobre el uso ético de IA en escuelas públicas y velar por su cumplimiento. Del mismo modo, obliga a todas las instituciones educativas privadas registradas bajo la Ley 212 de 2018 a promulgar e implementar políticas similares en sus respectivas entidades académicas y registrar las mismas en el Departamento de Estado de Puerto Rico dentro de un término no mayor de 180 días luego de la aprobación de la ley.

El 968 establece que toda política deberá incluir los siguientes principios generales:

  • Seguridad y protección.
  • Autonomía.
  • Privacidad.
  • Transparencia y explicabilidad.
  • Diversidad e inclusión.
  • Responsabilidad y rendición de cuentas.

El Artículo 6 también requiere que, “previo a la integración de sistemas de inteligencia artificial en las escuelas públicas e instituciones de educación privada, y subsiguientemente cada año escolar, los estudiantes y el personal docente y no docente serán orientados y capacitados sobre la ética y la utilización responsable de las tecnologías de la IA en la enseñanza, incluyendo las políticas adoptadas.”

Al revisar el 968, este llama la atención por ser un proyecto de ley que requerirá tener una política con ciertos principios. Sin embargo, no dice nada sobre qué constituye una política que no cumpla con la ley, quién las revisará, o qué ocurre cuando una institución presenta una política deficiente. El 968 tampoco establece penalidades ni permite acciones civiles privadas para obligar cumplimiento. Por otro lado, no establece las edades en las que una institución educativa podrá implementar IA, dejándolo al criterio de cada escuela o colegio. Sin embargo, por el lado positivo, es el único de los 4 proyectos de ley que busca reglamentar los colegios privados.

Hay además una disposición que merece atención especial. El principio de Privacidad establecido en el Artículo 5 dispone que “se garantizará la implementación del consentimiento informado del usuario”. Pero, en un salón de clases, el usuario del sistema de IA es el propio estudiante, y el proyecto no dice nada sobre quién consiente cuando el usuario es menor de edad: no remite al Código Civil o a ninguna otra norma legal. Tal como está redactado, un colegio podría cumplir con este principio pidiéndole consentimiento informado a un estudiante de 14 años. Esta es quizás la disposición más importante en las 4 medidas y, según escrita, no le garantiza nada a un padre o madre.

¿Por qué debe importarte esto?

  • Porque vale la pena examinar cómo estos proyectos buscan identificar estudiantes en riesgo. Por ejemplo, el P. del S. 348 sólo le dedica 1 cláusula. Sin embargo, la Unión Europea clasifica esto como un uso de IA de alto riesgo que requiere documentación, supervisión humana, y una evaluación de impacto a los derechos fundamentales. Si una versión de este proyecto de ley pasa, esta disposición probablemente será la que traiga el mayor riesgo de impactar negativamente a un estudiante, y actualmente no tiene ningún estándar de precisión o proceso de apelación.
  • Porque si trabajas en una escuela privada, necesitas, como mínimo, leer hoy el P. de la C. 968. Si en un colegio están creando una política sobre IA, conviene que la prepares – o revises tus políticas existentes – siguiendo los 6 principios establecidos en el Proyecto.
  • Porque es posible que vendedores de productos educativos en Puerto Rico ya estén obligados a cumplir con leyes muy diferentes. Por ejemplo, una compañía que busca cumplir con las obligaciones de aplicaciones de alto riesgo establecidas en la EUAIA creará un producto muy diferente al que podría estar permitido en Puerto Rico. Si estás considerando un suplidor de un producto para tu institución educativa, recomendamos preguntar si su sistema cumple con el Anexo III para así saber cuán seriamente toman estos requisitos, aun si la ley local no lo exige.
  • Porque si te interesa que los padres puedan consentir sobre qué programas educativos usan sus hijos, debes leer con cuidado el 968. Este es el único proyecto que habla de consentimiento informado, pero se lo pide al “usuario”, es decir, al estudiante, y no dice quién consiente por un menor. Si esta disposición se elimina, lo único que quedará para los padres serán las encuestas de percepción que ordena el Artículo 8 del 427 una vez terminado el piloto.  
  • Porque Puerto Rico necesita definir a qué edad sus niños podrán interactuar con la IA. Aunque la Guía dice “13 o más” como regla general, el 427 comenzaría en Pre Kinder si prevalece la enmienda del Senado; el 348 no fija límite de grado alguno para el uso de IA, y el 968 lo deja al criterio de cada institución educativa. Por consiguiente, no hay ninguna respuesta o posición definitiva a una pregunta que Nueva York, Beijing y Bruselas han considerado como fundamental.
  • Porque Puerto Rico parece estar trazando un curso diferente al consenso actual. Las similitudes entre NYC, China y la UE están mandando una fuerte señal ya que, estos 3 sistemas, con políticas muy diferentes, han concluido independientemente que sus estudiantes más jóvenes no deben estar hablando en el salón de clase con chatbots. Estos hallazgos deben considerarse cuando se discuta la aprobación de una  ley local.

En Conclusión

La moratoria de la ciudad de Nueva York es significativa porque fue hecha por una simple decisión administrativa, sin ninguna ley.  Esto fue similar a lo que hizo el DE en la Guía, la cual encaminó a Puerto Rico por un rumbo muy diferente a NYC.

No puede concluirse hoy que un enfoque es mejor que el otro. Hay argumentos válidos para concluir que una moratoria de 1 año protege el desarrollo del niño, y otros que dirán que el sacar la IA de los salones ensancha la brecha entre estudiantes cuyas familias le permiten accederla desde su casa y las que no. El 427 busca cerrar esta brecha, y eso es una meta legítima.

Sin embargo, en el caso de Puerto Rico, lo que actualmente no se puede sostener y necesita considerarse es el hecho de que ambos cuerpos legislativos presentaron proyectos de ley para implementar IA en los salones de clase sin establecer primero un sistema de gobernanza. Y las consecuencias de esto ya se están viendo: el proyecto más avanzado lleva 7 meses en Comité de Conferencia luego de haber sido aprobado por unanimidad en Cámara y Senado, precisamente porque no hay acuerdo sobre qué debe decir. 

El orden que proponemos es el que usó la UE, al prohibir la inferencia de emociones en el salón de clase antes de que llegaran los productos en el salón, y es lo que está haciendo este año la ciudad de Nueva York, al poner una moratoria, crear una coalición, colectar evidencia, y luego tomar una decisión informada.

Finalmente, si la legislatura puertorriqueña quiere tener un impacto duradero en la educación respecto a este tema, va a tener que legislarlo, y no dejarlo al arbitrio de cada escuela. Al legislar, nos parece esencial comenzar por la gobernanza y los principios, y luego de que estos sean aprobados, comenzar con su implementación. Esto evitaría aprobar un proyecto de ley que permita a un estudiante de kinder estar hablando y aprendiendo con un chatbot en el salón de clases todo el día, para luego buscar aprobar una ley que diga si esto es apropiado o no, y cómo debe hacerse.

Si tu escuela o compañía de productos educativos desea entender qué estándares aplican en Puerto Rico, o si quiere implementar una política de gobernanza sobre el uso de IA en su institución, puedes reservar una consulta hoy con nosotros. Estamos disponibles para ayudarte.

¿Te pueden demandar por un algoritmo que ni siquiera programaste?

El acuerdo de Meta con 52 procuradores generales crea un estándar que puede impactar a todo negocio que use algoritmos.

Estados Unidos no tiene una ley federal de inteligencia artificial. No tiene un equivalente al  EU AI Act, ni una agencia que certifique modelos de IA, ni un registro de sistemas de alto riesgo. Sin embargo, el pasado 26 de agosto de 2026, Meta -compañía matriz de Facebook, Instagram y WhatsApp, entre otras – aceptó someterse a Instagram y Facebook a un régimen de gobernanza algorítmica con umbrales de error obligatorios, pruebas anuales realizadas por terceros y un auditor independiente que rinde informes a los procuradores generales.

No hizo falta una ley de IA para lograr esto. Hizo falta voluntad política de una colación bipartita de procuradores generales estatales decidida a llevar un proceso legal contra Meta que llegó a un acuerdo transaccional cuyos efectos se sentirán a través de todos los estados y sus territorios, incluyendo Puerto Rico.

Este es el dato importante para cualquiera que trabaje en gobernanza de IA: mientras esperábamos legislación, la regulación algorítmica en Estados Unidos llegó por la puerta del litigio de protección al consumidor.

¿Cuál fue el caso que trajo este resultado?

Este acuerdo se realizó dentro de un pleito consolidado llamado In re Social Media Adolescent Addiction/Personal Injury Products Liability Litigation, (MDL 3047, Distrito Norte de California), el cual unió varias demandas estatales contra Meta presentadas bajo 2 teorías legales:

  1. Prácticas injustas y engañosas (conocidas como leyes “UDAP” estatales, que quiere decir “Unfair and Deceptive Acts or Practices). Los estados alegaron que Meta diseñó sus plataformas para maximizar el tiempo que los adolescentes las usarían, por ejemplo, con las instalaciones de notificaciones, scroll infinito, y recompensas sociales, mientras representaba públicamente que sus productos eran seguros y que sus herramientas de protección funcionaban adecuadamente.
  2. Violaciones a COPPA, la ley federal de privacidad que protege a menores de 13 años, por recopilar datos de niños sin el consentimiento verificable de sus padres, entre otras cosas.

Meta negó toda responsabilidad y el acuerdo firmado la pasada semana no contiene una admisión de culpa. Sin embargo, Meta pagará bajo este acuerdo un mínimo garantizado de aproximadamente $12.7 billones a potencialmente 48 estados, el Distrito de Columbia, y 3 territorios, incluyendo Puerto RIco, que se repartirán durante los próximos 10 años. Sin embargo, esta cifra, según Meta, podría subir hasta aproximadamente $18 billones si otras plataformas cumplen con varios requisitos.

5 piezas de gobernanza de IA escondidas dentro de un acuerdo de derechos del consumidor

Más allá del pago de una cantidad billonaria, la cual sería catástrofica para la gran mayoría de las empresas mundiales, quizás es aún más significativo el hecho que, bajo este acuerdo, Meta se comprometió, potencialmente por la próxima década, a someterse al que es potencialmente el primer acuerdo de gobernanza de IA establecido dentro de un proceso legal. Este acuerdo va a necesitar ser estudiado por todos los negocios, y en particular, por aquellos que hacen promociones dirigidas a menores de edad, o que saben que sus páginas web y aplicaciones son usadas por menores.

El marco de gobernanza creado bajo el acuerdo establece:

1. Un modelo con umbral de error establecido.

Meta se obliga a implementar métodos de estimación de edad —clasificadores entrenados, no formularios— y cumplir tasas máximas de falsos positivos: aproximadamente 10% para menores de 16 y 17 años, y 3% para el grupo de 13 a 15, con tolerancias más amplias durante el primer año para métodos propietarios. El acuerdo también le exige desarrollar y probar un modelo específico para detectar menores de 13 año, con metas anuales de detección.

Esto es notable. Un acuerdo judicial estadounidense está fijando el desempeño estadístico mínimo de un modelo de aprendizaje automático, por grupo etario, con números concretos, lo cual no deja espacio de ambiguedad como lo hubiese sido establecer criterios “razonables” o “comercialmente apropiados”.

2. Auditoría algorítmica anual por un tercero independiente.

Un auditor independiente verificará anualmente las tasas de falsos positivos, los volúmenes de detección  de cuentas de menores, la efectividad de los modelos de vinculación de cuentas y eficacia de las pausas de uso, y rendirá informes a los estados. En la práctica, esto será una auditoría de sistema algorítmico análoga a la que el artículo 37 del DSA europeo exige anualmente a las plataformas muy grandes, con la diferencia que, en Estados Unidos, este requisito no llegó por la vía legislativa, sino incorporado a una sentencia por consentimiento.

3. Limitación de propósito sobre los datos del modelo.

Los datos recogidos para estimar la edad serán borrados inmediatamente después de la determinación de edad, protegidos bajo los estándares más altos de la empresa, y no pueden usarse para publicidad, mercadeo o para optimizar los modelos de recomendación.

4. Derecho a impugnar una decisión automatizada.

Si el sistema te clasifica la edad incorrectamente, Meta deberá ofrecer un mecanismo claro y visible para apelar esta determinación, y resolverla en tiempo razonable.

5. Que el sistema de recomendación será regulado.

Meta deberá ofrecer un feed cronológico —sin personalización algorítmica— de forma razonablemente accesible, presentarlo activamente a las cuentas nuevas de adolescentes dentro de los primeros 10 días, y recordarlo cada 90 días. Los padres supervisores podrán fijar este feed como opción “default”. A esto se suma que se ocultara por default la habilidad de ver cuantos  “likes” o reacciones tiene tus posts en las plataformas, las pausas a los 60 y 90 minutos de uso, el bloqueo nocturno y el silencio de notificaciones durante horario escolar.

El acuerdo trata al algoritmo de recomendación no como un secreto comercial intocable, sino como una característica del producto que el regulador puede examinar y considerar defectuosa, engañosa o abusiva.

La perspectiva global: Europa llegó antes a una determinación similar, pero por otra vía legal

Si estos términos le parecen familiares a alguien trabaja con regulación europea, es porque lo son. El 29 de abril de 2026, la Comisión Europea concluyó preliminarmente que Meta incumplió el Reglamento de Servicios Digitales (“DSA” por sus siglas en inglés) precisamente por no identificar, o ni mitigar el riesgo que menores de 13 años accedan a Instagram y Facebook. La Comisión estimó que entre 10% y 12% de los niños menores de 13 años en la UE usan esas plataformas, y criticó que la herramienta para reportar cuentas de menores requería hasta 7 clics. Las multas bajo el DSA pueden llegar al 6% de la facturación global anual de la empresa.

Las piezas europeas que conviene considerar en este caso y otros similares son:

  • DSA (Ley de Servicios Digitales). El artículo 28 exige medidas de privacidad, seguridad y protección de menores, y prohíbe la publicidad basada en perfilado dirigida a menores; los artículos 34 y 35 obligan a evaluar y mitigar riesgos sistémicos, incluyendo efectos sobre el bienestar físico y mental de menores; el artículo 37 impone auditorías independientes anuales; y el artículo 38 obliga a las plataformas muy grandes a ofrecer al menos una opción de recomendación que no se base en perfilado. Es decir: el feed cronológico que los estados le impusieron a Meta por acuerdo ya es una obligación legal en Europa.
  • GDPR. El artículo 8 regula el consentimiento de menores; el 5(1)(b) y (c), la limitación de propósito y la minimización; el 22 y el considerando 71, las decisiones automatizadas, que “no deberían afectar a un niño”; el 25, la protección de datos desde el diseño y por defecto; y el 35, la evaluación de impacto. En febrero de 2025, el Comité Europeo de Protección de Datos publicó una declaración sobre verificación de edad con 10 principios que anticipan casi punto por punto lo que el acuerdo con Meta ahora exige: proporcionalidad, minimización, efectividad demostrable, salvaguardas frente a decisiones automatizadas, y la advertencia que la verificación de edad “no debe convertirse en un medio adicional para identificar, localizar, perfilar o rastrear personas”.
  • AI Act. Menos aplicable de lo que uno esperaría, y vale la pena entender por qué. El artículo 5 —vigente desde el 2 de febrero de 2025— prohíbe los sistemas de IA que exploten vulnerabilidades derivadas de la edad para distorsionar materialmente la conducta y causar daños significativos, lo cual describe la teoría de los estados sobre los diseños adictivos de Meta. Sin embargo, las obligaciones a sistemas de alto riesgo del Anexo III, que son las que traen la gestión de riesgos, la gobernanza de datos, la documentación técnica, la supervisión humana y los requisitos de exactitud, se aplazaron mediante el Digital Omnibus acordado en 2026 para ahora comenzar el 2 de diciembre de 2027.

Así que, como están las cosas, el instrumento europeo diseñado expresamente para gobernar la IA todavía no aplica en su totalidad a estos sistemas, mientras que un acuerdo estatal estadounidense, negociado bajo leyes de protección al consumidor de los años 70, ya está formalmente fijando umbrales de error y auditorías. La gobernanza de IA no llegó por la creación de un marco legal específico, como se pensaba.

¿Por qué debe importarte esto?

Porque no necesitas una ley de IA para que te exijan tener políticas de gobernanza de IA. Cualquier estatuto de prácticas engañosas —incluyendo los de Puerto Rico— puede ser usado para preguntarte si tu modelo hace lo que dijiste que hace. Si tu empresa afirma que su sistema “detecta fraude con 99% de precisión” o que su algoritmo “no discrimina”, esa es una representación exigible legalmente, y tu tienes la obligación de probarla

Porque el estándar probatorio para estos casos se movió. Meta no perdió por lo que hizo; simplemente quedó expuesta legalmente por la distancia entre sus representaciones públicas y sus propios documentos internos. En estos casos de gobernanza algorítmica, la evidencia adversa la generas tú mismo: tus métricas de evaluación, tus memos de riesgo, los tickets de servicio o quejas que nadie atendió en la empresa

Porque la imposición de obligaciones numéricas se están normalizando. Una vez que un acuerdo público establece que un clasificador de edad debe operar con 3% de falsos positivos para el grupo de 13 a 15 años, ese número se convierte en referencia para el próximo caso, el próximo contrato y la próxima negociación con un cliente empresarial.

Porque la convergencia transatlántica se están haciendo realidad. El acuerdo en este caso y la regulación europea apunta a un sistema de muy similar, que mira los defectos, riesgos y daños que cause el producto, y establecen remedios casi idénticos. Si construyes aplicaciones para ambos mercados, diseñar 2 sistemas cada día será considerado como una pérdida de dinero:  para estar seguro y minimizar responsabilidad, tendrás que seguir los estándares operativos más restrictivos.

¿Cómo puedo cumplir con la ley?

  1. Haz un inventario de tus sistemas automatizados. No sólo de lo que llamas “IA”. Incluye aquí tus modelos de puntaje, los clasificadores, motores de recomendación y reglas de segmentación, entre otros. No puedes gobernar lo que no has contabilizado.
  2. Define las métricas antes de desplegar, no después. ¿Cuál es la tasa de error aceptable? ¿Para qué subgrupos? ¿Quién la mide y con qué frecuencia? Escríbelo antes que lo escriba un regulador. o tribunal por ti.
  3. Fija la limitación de propósito en tu “tubería de datos”. Los datos recogidos para cumplir —verificación, seguridad, prevención de fraude— no deben ser reciclados para entrenar, mercadear o perfilar. Aparte de la creación de políticas para cumplir con esto, crea documentación técnica que sustente esto.
  4. Construye mecanismos para responder a querellas de personas. Toda decisión automatizada que afecte a una persona necesita una vía visible de apelación y una persona que la atienda. Esto ya es requerido en Europa bajo el GDPR, y será cada día más requerido en lo estados.
  5. Prepárate para una auditoría que no podrás controlar. Asume que un tercero va a pedir en algún momento tu documentación de evaluación, tus registros de decisiones y tu historial de cambios de modelo. Si eso no existe hoy, te recomendamos que lo prepares en los próximos 3 meses.
  6. Revisa tus proveedores de modelos. Si tu clasificador es preparado o mantenido por un tercero, sus tasas de error son tus tasas de error. Pide certificaciones y guárdalas.
  7. Si estás en Puerto Rico, empieza a hacer esto ahora, y no esperes por una ley local de IA. Ya tenemos la Ley 163 de 2026, que enmendó la Ley del Derecho sobre la Propia Imagen para regular expresamente representaciones generadas, clonadas o simuladas por inteligencia artificial, conocidas como deepfakes. Además, si tu negocio ofrece servicios a personas en la Unión Europea, el GDPR y el DSA te aplican aunque tu oficina esté en San Juan, Aguadilla o Ponce.

Conclusión

Durante años, la conversación sobre gobernanza de IA en Estados Unidos giró en torno a una pregunta: ¿cuándo llegará la ley? El acuerdo con Meta sugiere que esta pregunta no era la correcta.

La regulación algorítmica llegó sin ley de IA, sin agencia especializada y sin proceso legislativo: llegó como remedio negociado dentro de un caso, con números, plazos y un auditor. Además, llegó con un principio que aplica a cualquier organización que despliegue modelos, ya sea con 50 empleados o 50,000: si no puedes medir tu sistema, no puedes defenderlo.

Europa estableció este ordenamiento mediante reglamentos. Estados Unidos lo acaba de crear en una sentencia por consentimiento. El resultado, para quien construye los productos, es prácticamente el mismo.

¿Quieres saber si los sistemas automatizados de tu negocio resisten este tipo de escrutinio? Puedes agendar una consulta con nosotros hoy. Estamos disponibles para ayudarte.

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia con LL.M. en Derecho Internacional, enfocado en temas de privacidad, ciberseguridad y regulación de inteligencia artificial para negocios y proveedores de salud.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este artículo o por contactar al autor.