Tag: privacidad

¿Es tu hijo una estrella de YouTube? Una nueva ley de Puerto Rico ahora requiere que separes dinero para él.

¿Sabes cuánto dinero ha generado el canal de YouTube de tus hijos y dónde lo has depositado?
Hoy en día, se ha vuelto casi imposible abrir YouTube, Facebook, TikTok o Instagram sin toparte con una cuenta  donde niños de 4, 6 u 8 años son verdaderos actores: abriendo juguetes, reaccionando a retos, o simplemente viviendo su día a día frente a una cámara que sus padres manejan. Ese contenido que postean frecuentemente genera ingresos por publicidad, patrocinios y enlaces de afiliados. Y, hasta hace unas semanas, en Puerto Rico no existía ninguna ley que le garantizara a ese menor un centavo de lo que su imagen genera.

Eso cambió el pasado 19 de junio de 2026, cuando la Legislatura de Puerto Rico aprobó el Proyecto del Senado 973, y la Gobernadora convirtió en la Ley 193-2026, conocida como la “Ley para la Protección Económica de Menores en la Monetización Digital”. Hoy Farrant te Explica qué establece esta nueva ley, cómo funciona en la práctica, y cómo compara con leyes similares en Estados Unidos y en la Unión Europea.

¿Qué Establece la Ley 193?

La Ley 193 parte de una premisa sencilla: si la imagen, voz o identidad de un menor es el motor principal de un contenido que genera dinero, ese menor tiene derecho a recibir una parte de esas ganancias cuando llegue a la mayoría de edad, y alguien está obligado a responder legalmente por la correcta administración de este dinero.

La Ley 193 crea varias figuras nuevas para lograr esto. La primera es el “creador de contenido menor de edad”, quien será toda persona que no haya cumplido 21 años (o menos, en caso de haber sido emancipado) y participa de la creación o producción de contenido digital que genere ingresos directos o indirectos. La Ley también define al “creador de contenido encargado” como el padre, madre o tutor legal que administra la cuenta o canal y recibe las ganancias. Finalmente, la ley establece  la “cuenta protegida”: una cuenta bancaria en una institución autorizada por la Oficina del Comisionado de Instituciones Financieras (OCIF) o por COSSEC, abierta exclusivamente a nombre del menor, separada del patrimonio de sus padres, que no podrá ser embargada, cedida ni usada para nada que no sea para el beneficio del menor.

¿Cómo Funcionará Esto en la Práctica?

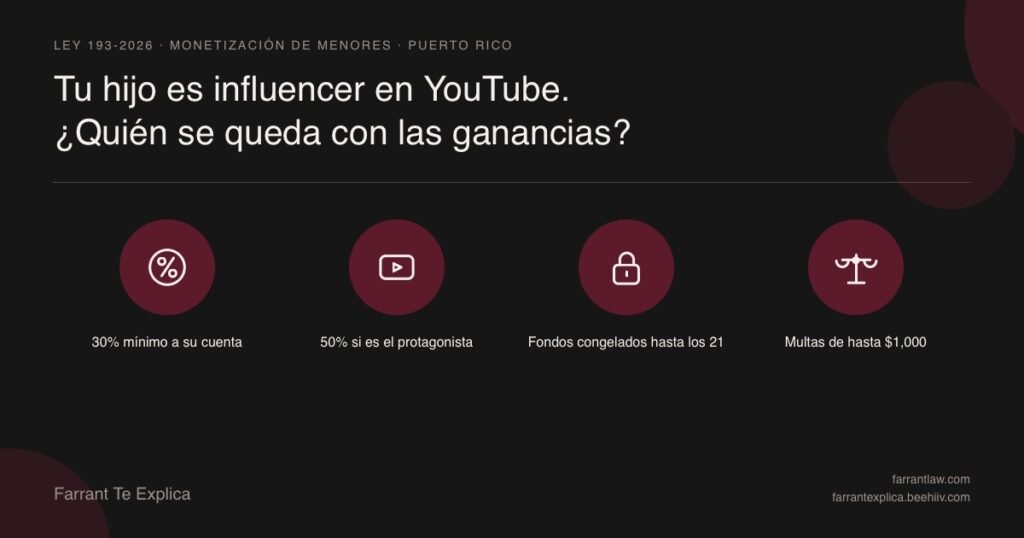
El Artículo 4 de la Ley 193 establece porcentajes concretos de ganancias. Todo padre, madre o encargado que reciba ingresos de contenido digital monetizado donde participe un menor debe depositar, en la cuenta protegida, un mínimo de treinta por ciento (30%) del ingreso de cada contenido monetizado. Esta cantidad aumentará al 50% cuando el menor aparezca de manera principal en la totalidad del contenido — es decir, si él o ella es el protagonista del video.

Estos fondos quedarán congelados hasta que el menor cumpla 21 años, salvo que un tribunal autorice lo contrario por ser en el mejor interés del menor. Cuando llegue ese momento, el Artículo 5 le da 3 derechos concretos al menor creador del contenido: recibir el total acumulado con intereses, exigirle al encargado o a cualquier plataforma que elimine el contenido en el que apareció durante su minoridad, y demandar para solicitar cualquier ingreso que no se haya depositado como exige la ley.

El Artículo 6 excluye de esta Ley el contenido sobre cobertura noticiosas o documentales, el uso educativo sin fines de lucro, y las apariciones esporádicas en espacios públicos sin monetización directa o indirectamente atribuible a la imagen del menor.  

La Ley 193 da 180 días al Departamento del Trabajo y Recursos Humanos desde la aprobación de la ley para reglamentar sus aspectos laborales, incluyendo establecer límites diarios de exposición del menor a la producción digital, y puede imponer multas de hasta $1,000 por incumplimiento. OCIF y COSSEC, por su parte, reglamentarán todo lo relativo a la apertura y supervisión de las cuentas protegidas.

¿Cómo Compara Puerto Rico con Estados Unidos?

Puerto Rico no inventó este modelo — lo tomó prestado y lo adaptó de varios estados que ya llevan años atendiendo este mismo problema, aunque cada uno tiene su propio enfoque:

  • Illinois: fue el primer estado en actuar para proteger el contenido en línea de menores cuando aprobó su Public Act 103-556 (2023), que enmendó su “Child Labor Law” y creó lo que se conoce como el “Illinois Child Influencer Act”. Esta ley extiende la definición de trabajo infantil a menores de 16 años que aparezcan sustancialmente en contenido monetizado, y usa el mismo ejemplo que luego copiaría Puerto Rico: si el menor aparece en el 100% del contenido, se debe reservar el 50% del ingreso bruto en fideicomiso. Entró en vigor el 1 de julio de 2024.
  • California: aquí la protección es mucho más vieja — desde 1939, con la famosa “Coogan Law” (California Family Code §6750-6753), creada tras casos de explotación de niños actores en Hollywood, que exige depositar al menos un 15% de las ganancias en una cuenta bloqueada (“Coogan Trust Account“). En 2024, el “Assembly Bill 1880” extendió expresamente esta protección a menores que crean contenido digital, reconociendo que el “trabajo infantil” ya no ocurre sólo en sets de filmación.
  • Minnesota: aprobó en 2025 el Children in Digital Content Act, el enfoque más estricto hasta ahora. Esta ley prohíbe que menores de 14 años participen en contenido digital monetizado, y establece que, si un menor de 14 años es destacado por un creador de contenido, recibirá 100% de la compensación que reciba el creador por este contenido, menos lo que tenga que pagársele a otro menor. Para los menores entre 14 y 18 años, la ley requiere que se cree un fideicomiso para depositar compensación proporcional, además de reconocer expresamente el derecho del menor a pedir que se elimine el contenido publicado durante su niñez al llegar a la mayoría de edad.
  • Utah: su House Bill 322 de 2025, conocido como el Minor Protection in Digital Media Act, sigue el mismo patrón de fideicomiso obligatorio y derecho a solicitar la remoción del contenido al llegar a la adultez.

El patrón en estas legislaciones es evidente: cada estado ha promulgado su ley sobre el andamiaje legal ya existente en temas de protección laboral infantil (leyes de “child labor” o de “child actors”), extendiendo esas protecciones al mundo digital. Puerto Rico básicamente combinó el porcentaje escalonado de Illinois con el derecho al olvido de Minnesota y Utah, sin embargo, a diferencia de estos, no creó un régimen laboral separado con licencias de trabajo infantil, sino que reguló directamente el flujo de dinero a través de las cuentas protegidas y deja la fiscalización laboral (límites de horas y exposición) para reglamentación futura por el Departamento del Trabajo.

¿Cómo Compara la Ley 193 con la Unión Europea?

Si en Estados Unidos el punto de partida fue el derecho laboral, en Europa el punto de partida fue el derecho de imagen y la protección de datos, y el pionero indiscutible es Francia.

La “Loi Studer” (Ley n.° 2020-1266 del 19 de octubre de 2020) fue la primera ley integral  sobre menores influencers. Su enfoque es distinto al de Illinois o Puerto Rico: en vez de fijar un porcentaje mínimo de reserva, clasifica a los menores influencers de menos de 16 años bajo el régimen ya existente de “niños en el espectáculo” del Código de Trabajo francés, exigiendo autorización administrativa previa de la DREETS antes de cualquier explotación comercial de su imagen. La parte de las ganancias que exceda lo que la ley permite entregar a los padres —el “pécule”— debe depositarse en la Caisse des Dépôts et Consignations, una institución pública, no en una cuenta bancaria privada como en Puerto Rico o la estados. 

La ley francesa continuó evolucionado en 2023, cuando el Parlamento aprobó la Ley de Influencers (Ley n.° 2023-451), que reguló la transparencia comercial para todos los influencers, exigiendo contratos escritos y etiquetado claro de contenido comercial. Sin embargo, esta ley fue criticada por ser demasiado rigurosa con los creadores de contenido. Por consiguiente, en noviembre de 2024, el gobierno francés emitió la Ordonnance n.° 2024-978 para modificar la ley de 2023, flexibilizar los requisitos de etiquetado comercial, y alinear la regulación con la Ley de Servicios Digitales (DSA) de la UE. Con estas leyes, Francia mantiene 2 marcos legales paralelos: la Loi Studer para proteger menores influencers como trabajadores artísticos, y la Ley de Influencers que regula transparencia comercial en general.

Un elemento donde Francia va más lejos que Puerto Rico es en el derecho al olvido: desde 2020, el menor francés puede exigirle directamente a la plataforma —sin necesidad del consentimiento de sus padres— que elimine un contenido donde aparece, incluso mientras es menor. La Ley 193 de Puerto Rico, en cambio, reserva ese derecho de eliminación de contenido para cuando el creador de contenido cumpla 21 años.

A nivel de la Unión Europea en general, todavía no existe una ley específica sobre “kidfluencers” — el asunto se regula de forma fragmentada entre el DSA (que en su Artículo 28 prohíbe la publicidad dirigida a menores en plataformas), la Directiva de Servicios de Medios Audiovisuales y el derecho de protección de datos. Pero el terreno se está moviendo rápido: el Parlamento Europeo, en su resolución del 26 de noviembre de 2025 sobre la protección de menores en línea, pidió expresamente a la Comisión Europea que prohíba a las plataformas monetizar o incentivar económicamente el “kidfluencing”, una postura bastante más agresiva que la de Illinois, California o Puerto Rico, que regulan cómo se reparte el dinero en vez de prohibir la actividad. Ese debate probablemente será atendido en la próxima “Digital Fairness Act” de la UE.

En resumen: Estados Unidos y Puerto Rico regulan el reparto del dinero; Francia regula el trabajo y la autorización previa; y la Unión Europea, a nivel de bloque, está considerando completamente prohibir la monetización de contenido de menores.

¿Por Qué Debe Importarte Esto?

Si administras una cuenta o canal familiar donde tus hijos generan ingresos por publicidad, patrocinios o afiliados, esta ley te aplica directamente. El no depositar en una cuenta bancaria el 30 o 50% que la Ley te requiere reservar para tu hijo es considerado como un incumplimiento de la ley por el que tu hijo podría demandarte cuando cumpla 21 años.

Por otro lado, si tu negocio paga patrocinios o colaboraciones a cuentas con niños actores o “family channels” puertorriqueños, también te conviene entender esta ley. Aunque la obligación de reservar los fondos en una cuenta protegida recae principalmente sobre el padre, madre o encargado, un patrón de pagos a unos padres que tú sabes que ignora  repetidamente esta ley podría convertirte en parte de un litigio de daños y perjuicios cuando ese menor llegue a la mayoría de edad.

¿Cómo Puedo Cumplir con la Ley?

  • Si administras una cuenta o canal donde participan tus hijos, abre cuanto antes la cuenta protegida en una institución autorizada por OCIF o COSSEC y calcula el porcentaje correcto (30% o 50%) que necesitas depositar para tu hijo.
  • Lleva una contabilidad clara de los ingresos por cada pieza de contenido monetizado — publicidad, patrocinios, afiliados, venta de mercancía — para poder demostrar, si hace falta, que cumpliste con la reserva correspondiente.
  • Mantén la cuenta protegida completamente separada de tus cuentas personales. La Ley 193 es clara en que estos fondos no pueden usarse para pagar tus propias obligaciones.
  • Si tu negocio contrata niños influencers en Puerto Rico para anuncios, pregunta si tienen la cuenta protegida establecida antes de firmar un contrato.
  • Mantente pendiente de la reglamentación que el Departamento del Trabajo y Recursos Humanos debe emitir dentro de los próximos 180 días, ya que ahí se definirán los límites de exposición diaria del menor a la producción de contenido.

En Resumen

La Ley 193 convierte a Puerto Rico en una de las pocas jurisdicciones del mundo —junto a Illinois, California, Minnesota, Utah y Francia— con una ley que regula como se protegerá el dinero que generan los menores creadores de contenido en línea. El principio es sencillo: si la imagen de un niño es lo que vende, ese niño tiene derecho a una parte de lo que se vendió, protegida en una cuenta que nadie más podrá tocar. Si administras un canal familiar o de tu hijo en Puerto Rico, este es el momento de revisar tus finanzas y tus procesos, antes de que sea tu propio hijo, ya adulto, quien te lo reclame en corte.

¿Administras un canal o cuenta familiar que genera ingresos en Puerto Rico, o tu negocio paga patrocinios a creadores menores de edad? Agenda una consulta con nosotros para asegurarte de que estás cumpliendo con la Ley 193 antes de que entre en vigor la reglamentación.

¿Qué te parece la Ley 193? ¿Cómo la comparas con las otras leyes descritas aquí? ¿Cuál piensas tiene el mejor enfoque? ¿Crees correcto que un menor tenga que esperar hasta los 21 años para pedir a YouTube u otras páginas que borren su contenido? Comenta aquí.

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia. La práctica legal en cualquier otro estado está limitada al derecho de inmigración.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este artículo o por contactar al autor.

[2026-09-23]
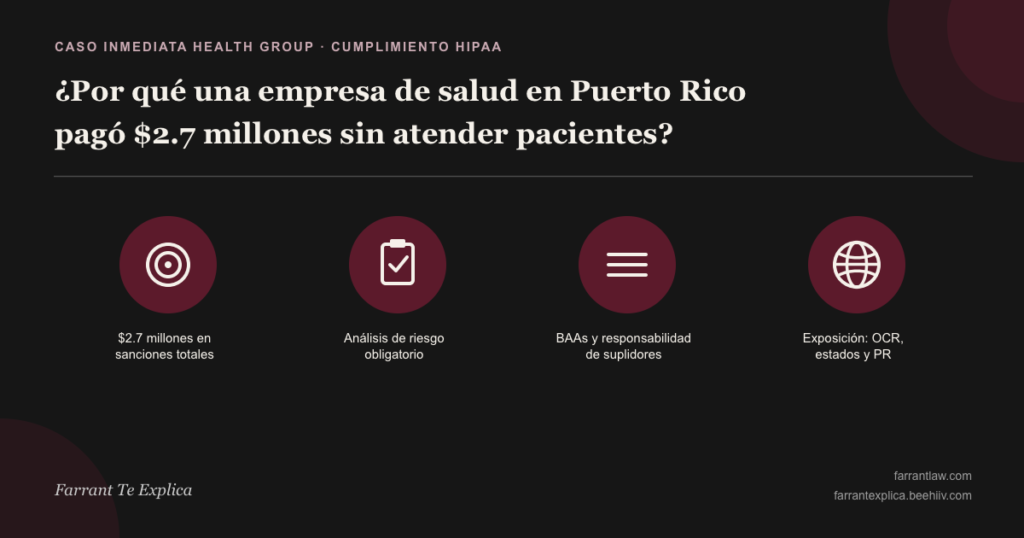
¿Por qué una empresa de salud en Puerto Rico pagó $2.7 millones en sanciones cuando no atiende pacientes? 

Las violaciones de ley HIPAA más comunes en oficinas médicas no son causadas por hackers, sino por nunca haber escrito un documento específico que explicamos aquí.

En diciembre de 2024, la Oficina de Derechos Civiles del Departamento de Salud federal (“OCR”, por sus siglas en inglés) anunció un acuerdo de $250,000 con Inmediata Health Group, una “clearinghouse” (entidad intermediaria que convierte las facturas médicas al formato que exigen los planes médicos) con sede en Puerto Rico que procesa datos para médicos, dentistas, hospitales, laboratorios y planes médicos en la isla.

¿Qué pasó? Entre mayo de 2016 y enero de 2019, la información de salud de 1,565,338 personas que mantenía Inmediata quedó accesible públicamente en internet por un error de configuración de su página web. Esta información incluía nombres, fechas de nacimiento, direcciones, números de seguro social, diagnósticos médicos e información de tratamiento de pacientes, toda accesible por Google.

OCR identificó como la causa del fallo que Inmediata nunca había hecho un análisis de riesgo adecuado, y que no monitoreaba la actividad de sus sistemas de información.

El costo total de este error en su página web fue mucho mayor de $250,000. Entre el acuerdo con OCR, un acuerdo multi-estatal de $1.4 millones con 32 procuradores generales (“attorneys general”) estatales y Puerto Rico, y un pago de $1,125,000 para transar una demanda de clase, el incidente le costó a Inmediata al menos $2.7 millones.

$2.7 millones en sanciones por no tener un documento requerido desde el 2005.

¿Qué es el análisis de riesgo y por qué es obligatorio tenerlo?

La Regla de Seguridad (“Security Rule”) de HIPAA, en 45 C.F.R. § 164.308(a)(1)(ii)(A), exige que toda entidad cubierta y todo socio de negocios (“business associate”) realice “una evaluación precisa y minuciosa de los riesgos y vulnerabilidades potenciales a la confidencialidad, integridad y disponibilidad” de la información de salud electrónica que maneja.

Hay un detalle técnico aquí que mucha gente pasa por alto. El Security Rule divide sus requisitos en dos categorías: acciones requeridas (required) y acciones de implementación flexible (addressable). Las requeridas tiene que ser implementadas por toda entidad cubierta y asociada.  No hay flexibilidad, no hay alternativa, y no hay excepción por tamaño de la práctica. Un consultorio de un solo médico tiene la misma obligación que un hospital.

Sin embargo, las flexibles permiten cierta flexibilidad: si tu oficina determina que una medida no es razonable para su tamaño, puedes documentar por qué y adoptar una alternativa.

El Security Rule fue diseñado para considerar el tamaño y complejidad de tu operación, tu infraestructura técnica, el costo de las medidas de seguridad, y la probabilidad y gravedad de tus riesgos. Un consultorio pequeño no necesita el mismo análisis que un sistema hospitalario. Pero necesita uno.

OCR está buscando estas evaluaciones

Esto no es algo teórico. En octubre de 2024, OCR lanzó una iniciativa de fiscalización dedicada exclusivamente a esta regla, llamada la Risk Analysis Initiative. Al 2026, ya ha anunciado alrededor de una docena de acciones de fiscalización bajo esta iniciativa.

La razón para enfocarse en esto es bastante lógica.  Son casos bastante sencillos para OCR: la pregunta que van a hacerte es: ¿tienes este documento o no?

Si eres una entidad cubierta bajo HIPAA, tienes que tener claro que, si OCR te abre una investigación, el primer documento que te pedirán es el análisis de riesgo, el cual la mayoría de las oficinas no puede producir.

Ser un consultorio o negocio pequeño no te protege de ser sancionado. Bryan County Ambulance Authority (“BCAA”), una entidad que atendía a poco más de 14,000 personas en Oklahoma, firmó un acuerdo con HHS para pagar $90,000 luego de sufrir un ataque de ransomware. La investigación concluyó que BCAA nunca había realizado un análisis de riesgo adecuado. Del mismo modo, West Georgia Ambulance, una compañía de ambulancias en Carroll County, Georgia, pagó $65,000 a HHS en un acuerdo por no realizar un análisis de riesgo, no tener un programa de adiestramiento en seguridad a sus empleados, y no tener políticas o procedimientos internos para implementar el Security Rule. La violación ocurrió cuando una laptop de West Georgia que no tenía cifrada (encrypted) se cayó de una ambulancia. 500 personas se afectaron por este incidente.

¿Por Qué Debe Importarte Esto?

Aquí te damos 3 razones iniciales:

Primero: el desconocimiento no es defensa. El Security Rule lleva más de 20 años en vigor. OCR ha sido explícito en concluir que la falta de conocimiento de la Regla no exime a nadie. En el mejor de los casos, podría bajar la penalidad, pero no eliminarla.

Segundo: tienes riesgo de doble exposición legal. Desde la aprobación de la Ley federal HITECH, los Attorneys general estatales tienen autoridad independiente para presentar acciones civiles por violaciones a HIPAA. El caso de Inmediata lo demuestra claramente: OCR cobró $250,000 y el grupo multi-estatal cobró $1.4 millones por los mismos hechos. Son procesos separados.

Tercero: en Puerto Rico hay una obligación adicional. La Ley 111 de 2005, según enmendada, te aplica aún si estas sujeto a la ley HIPAA. Su articulo 2 define “archivo de información personal” para incluir expresamente la “información medica protegida por la Ley HIPAA”. Por tanto, cumplir con la notificación federal no te releva de la obligación criolla. La Ley 111 te obliga a informar la votación de seguridad al DACO (el Departamento de Asuntos del Consumidor de Puerto Rico) dentro de un plazo improrrogable de 10 días de haber detectado la violación de seguridad, y el DACO hace un anuncio público del incidente dentro de las 24 horas siguientes. Compara esto con HIPAA, que te da hasta 60 días para notificar a los individuos afectados. El reloj de Puerto Rico corre mas rápido y no acepta prórroga. Sus multas van de $500 a $5,000 por violación, y no impiden que los afectados te demanden en danos por separado. Esta ley la explicamos previamente aquí. Por otro lado, la Sección 5 de la Ley de la Comisión Federal de Comercio (“FTC”) cubre las representaciones de privacidad y seguridad hechas al público, incluyendo lo que dice tu propia página web. Entre OCR, los procuradores generales, el DACO y la FTC, un solo incidente puede abrirte 4 expedientes legales a la vez.

Por otro lado, hay un cuarto factor que no aparece en estos acuerdos: seguramente la primera cosa que tu aseguradora de ciber-responsabilidad te va a pedir si algún día tienes que presentar una reclamación por sufrir una brecha de documentos va a ser tu análisis de riesgo. Si no lo tienes, la denegación de la póliza te podría costar mucho más que la multa.

¿Cómo Puedo Cumplir con la Ley?

El análisis de riesgo no es un formulario que se llena en una tarde, pero tampoco requiere contratar a una firma de consultoría internacional. La guía de OCR identifica los elementos que debe contener:

  1. Alcance — todos los sistemas que crean, reciben, mantienen o transmiten información de salud electrónica. Incluye el celular personal donde la secretaria coordina citas, la computadora de la casa, y tu página web.
  2. Recopilación de datos — dónde vive esa información, quién la toca, por dónde viaja.
  3. Amenazas y vulnerabilidades — desde ransomware hasta una laptop olvidada en un carro.
  4. Controles actuales — qué tienes vigente hoy para mitigar cada riesgo.
  5. Probabilidad de que cada amenaza se materialice.
  6. Impacto si se materializa.
  7. Nivel de riesgo resultante de combinar los dos anteriores.
  8. Documenta — por escrito, con fechas.
  9. Revisión periódica — no es un evento único.

A continuación te damos 4 recomendaciones prácticas que puedes implementar:

  1. Usa la herramienta gratuita del gobierno federal. HHS publica el Security Risk Assessment Tool, diseñado específicamente para prácticas pequeñas y medianas. Te guía por los elementos en preguntas en lenguaje sencillo, y es gratis.
  2. No olvides revisar tu página web. En los análisis de riesgo, muchos consultorios médicos olvidan revisar su página web, para ver la seguridad en los formularios de contacto, píxeles de rastreo, plugins, y el hosting. La herramienta de HHS no te va a preguntar por esto; tienes que añadirlo tú.
  3. Documenta las acciones correctivas que has hecho, no sólo los hallazgos. Con el giro de OCR hacia risk management, un registro fechado de qué encontraste, qué hiciste al respecto y cuándo, es tan importante como el análisis mismo.
  4. Cifra los equipos, aunque HIPAA no te obligue. El cifrado es una medida “addressable” bajo el Security Rule. Sin embargo, bajo la Ley 111 de Puerto Rico, el deber de notificar sólo se activa si la información no estaba protegida con claves criptográficas más allá de una contraseña. Traducción: perder una laptop con cifrado robusto y cuyas claves no fueron comprometidas no te activa el reloj de 10 días ni el anuncio público del DACO. Esta es una de las pocas medidas que te compran protección bajo 2 leyes a la vez.

En Resumen

El caso de Inmediata no es una historia de un hackeo sofisticado. Fue una sanción multimillonaria por una configuración mal hecha en una página web que nadie detectó porque nadie la estaba revisando. Eso es precisamente lo que un análisis de riesgo busca prevenir.

Si tu oficina maneja información de salud electrónica —y si usas facturación electrónica, correo electrónico, o un sistema de expedientes, la manejas— tienes esta obligación desde el día uno. No importa si tienes 2 empleados o 200.

La pregunta que vale la pena hacerse hoy no es si eventualmente te van a investigar, sino: si OCR te pidiera tu análisis de riesgo mañana por la mañana, ¿podrías producirlo?

Si tu respuesta es “no”, o “hicimos uno hace años y no sé dónde está”, te conviene atender esto ahora antes de que te cueste cientos de miles de dólares en sanciones y que tu nombre salga en los diarios y blogs en Puerto Rico y Estados Unidos por no proteger la información de tus pacientes.

¿Tienes dudas sobre si  tu consultorio médico cumple con esta regla de HIPAA? Puedes agendar una consulta con nosotros hoy. Estamos disponibles para ayudarte.

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia con LL.M. en Derecho Internacional, enfocado en temas de privacidad, ciberseguridad y regulación de inteligencia artificial para negocios y proveedores de salud.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este articulo o por contactar al autor.

Una Agencia de Puerto Rico Expuso 1 Millón de Números de Seguro Social y Dijo Que No Pasó Nada. ¿Qué Harías Tú Si Esto Le Pasa a Tu Negocio?

¿Puede una agencia gubernamental simplemente decidir que una exposición de datos no cuenta como una violación de seguridad — y desentenderse de sus deberes de notificación por esa decisión? Esto es precisamente lo que está ocurriendo actualmente en Puerto Rico. Periodistas investigativos del Centro de Periodismo Investigativo y ProPublica recientemente publicaron un artículo donde informaron que el CRIM (el Centro de Recaudación de Ingresos Municipales de Puerto Rico) tenía una brecha de seguridad en su herramienta pública de mapeo de propiedades, el Catastro Digital, que permitía que cualquier persona que entendiera cómo el sitio solicitaba datos pudiera descargar información personal sin protección — incluyendo los números de Seguro Social de aproximadamente 1 millón de personas — sin necesitar nunca un nombre de usuario o contraseña.

Los periodistas notificaron directamente al CRIM a mediados de junio, con detalles específicos sobre el servidor y las carpetas exactas involucradas. El director ejecutivo del CRIM negó públicamente que hubiera ocurrido alguna violación de seguridad, dijo que la agencia no notificaría a los ciudadanos afectados porque ninguna información protegida estaba “en riesgo,” y — por separado — nunca reportó el incidente al Negociado de Innovación y Tecnología de Puerto Rico (“PRITS”), la agencia de ciberseguridad del gobierno de Puerto Rico, a pesar de un requisito legal de hacerlo. Sea cual sea la posición que finalmente adopte el CRIM, este es un caso de estudio real y útil sobre lo que exigen las leyes de Puerto Rico cuando se expone información personal — y lo que ocurre cuando una entidad entiende que esto no ocurrió.

Aquí Aplican 2 Leyes de Puerto Rico Que Apuntan en Direcciones Diferentes

Esta historia es una buena ilustración de algo que vale la pena entender claramente: Puerto Rico tiene dos estatutos separados que regulan incidentes como éste, y no conducen al mismo lugar.

  1. La Ley de Ciberseguridad de Puerto Rico, Ley Número 40 del 18 de enero de 2024 (“Ley 40”) — La Ley 40 aplica a agencias gubernamentales y contratistas del gobierno. El CRIM es una agencia gubernamental, por lo que esta obligada a cumplir con la Ley 40: establecer estándares mínimos de ciberseguridad, realizar evaluaciones de riesgo anuales obligatorias, y — central a esta historia — establecer un protocolo que requiere que las agencias informen a PRITS (el Negociado de Innovación y Tecnología de Puerto Rico) sobre cualquier incidente de seguridad sospechoso. Según CPI y ProPublica, el CRIM no hizo esto en este caso.
  2. La Ley 111 de 2005 (la Ley de Notificación de Violaciones de Seguridad de Puerto Rico) — la ley de notificación de violaciones de seguridad cubierta en nuestra publicación anterior sobre Oriental y Evertec — aplica ampliamente. Su definición de “entidad” incluye agencias, juntas, comisiones e instrumentalidades de las tres ramas del gobierno de Puerto Rico, no solo negocios privados. Así que el CRIM, como agencia gubernamental, parece estar tan cubierto por la Ley 111 como lo estuvo Oriental Bank. El disparador de la ley — acceso no autorizado a un archivo de información personal que contenga un nombre junto con un número de Seguro Social, legible sin cifrado especial — corresponde directamente con lo que se reporta ocurrió aquí.

Estos estatutos difieren en cuanto a que agencia tiene jurisdicción en caso que ocurra una violación. Bajo el Artículo 7 de la Ley 111, cuando ocurre una violación de seguridad en una agencia gubernamental o corporación pública, la jurisdicción no recae en el DACO (la agencia que atiende el caso de Oriental Bank y los que involucren entidades privadas), sino que va a la Oficina del Procurador del Ciudadano, quien está obligado a designar un procurador especializado para el caso. Esta es una vía de cumplimiento significativamente distinta a los casos del sector privado cubiertos anteriormente.

“Yo No Dirijo una Agencia Gubernamental. ¿Por Qué Debe Importarme Esto?”

Si eres dueño de un negocio y estás pensando “no soy una agencia gubernamental, así que esto no me aplica” — aquí hay algunas razones por las cuales esta historia sigue siendo directamente relevante para ti:

  • Si tienes contratos con el Gobierno de Puerto Rico, sus municipios, o corporaciones públicas, la Ley 40 puede aplicarte — el Artículo 2 de la Ley extiende sus requisitos de ciberseguridad a contratistas privados, pero únicamente con respecto a las funciones o servicios públicos que realices y a los datos generados a partir de esa relación con el gobierno, no a tu negocio en general. Si realizas cualquier trabajo de cara al gobierno, vale la pena saber exactamente dónde se traza esa línea en tus contratos.
  • “No creemos que sea una violación de seguridad” no es una estrategia de cumplimiento — es una apuesta. El disparador de notificación en la Ley 111 es el acceso no autorizado a información personal protegida, no la caracterización que la propia empresa (o agencia) haga del incidente. Si tu negocio adopta la posición de que una exposición “no cuenta,” estás haciendo un juicio legal que un regulador, un tribunal, o un periodista investigativo podrían no estar de acuerdo contigo en el futuro. Para ese momento, podrías estar expuesto a penalidades y reclamaciones civiles que pudieron evitarse.
  • Que un tercero descubra el problema es peor que descubrirlo tú mismo. El CRIM no descubrió esto — lo hicieron periodistas, le dieron detalles específicos a la agencia, y ésta lo neegó públicamente. Si la violación de seguridad de tu negocio es descubierta por un cliente, un competidor, o un periodista en lugar de tus técnicos de sistemas, la historia se convierte tanto en la respuesta como en el incidente mismo.
  • La exposición a través de proveedores o plataformas no se limita a “hackeos” evidentes. Esto no fue una intrusión sofisticada — fue una herramienta de cara al público que simplemente no protegió adecuadamente el acceso a la información personal subyacente. La misma categoría de riesgo existe en cualquier lugar donde un negocio exponga formularios, APIs, tableros, o reportes descargables al público sin verificar exactamente qué datos pueden realmente devolver esas herramientas.
  • Una respuesta pública lenta o defensiva agrava la exposición. Sea cual sea el resultado legal de este caso, el escrutinio reputacional y regulatorio que sigue a una negación — en lugar de una respuesta pronta y transparente — tiende a ser peor que el incidente subyacente, especialmente una vez que la historia ya es pública.

¿Está Tu Negocio Preparado Si Algo Similar le Sucede?

  • Trata la pregunta “¿es esto una violación de seguridad?” como un asunto legal, no de relaciones públicas. Analiza cualquier exposición a través de las definiciones reales de la Ley 111 y la Ley 40 antes de decidir si necesitas notificar una agencia o tus clientes — no según cómo pudiera verse el incidente en un titular de noticias.
  • Verifica qué información devuelven tus herramientas de cara al público, no sólo lo que muestran por defecto (“default”). Una interfaz de búsqueda que “no muestra” datos sensitivos en sus resultados normales aún puede exponer esos datos a través de la estructura subyacente de solicitud, exactamente como se reportó aquí.
  • Sepa qué regulador tiene jurisdicción antes de que ocurra un incidente. Los negocios privados responden ante el DACO; las agencias gubernamentales y corporaciones públicas responden ante el Procurador del Ciudadano. Conocer el proceso de antemano evita perder tiempo averiguándolo durante un incidente activo.
  • Determina cómo la Ley 40 podría aplicarte. Si alguno de tus negocios maneja datos como parte de sus obligaciones bajo un contrato con el gobierno de Puerto Rico, necesitas saber cómo — y si — esta ley alcanza esa parte específica de tu trabajo.
  • Construye un árbol de decisiones de notificación con anticipación, para que responder a la pregunta “¿fue esto una violación de seguridad?” no se decida de forma reactiva, bajo escrutinio, por quien sea que esté atendiendo las llamadas de la prensa ese día.

En Resumen

Esta historia es un ejemplo en tiempo real de lo que ocurre cuando una entidad pública o privada adopta la posición de que una exposición no es una violación de seguridad legalmente significativa, en lugar de analizar la situación a través de las leyes y reglamentos potencialmente aplicables. La ley de Puerto Rico no deja la respuesta a la pregunta “¿fue esto una violación de seguridad?” únicamente a la discreción de la entidad que posee los datos — la Ley 111 la define, la Ley 40 añade obligaciones separadas para las agencias gubernamentales y sus contratistas, y ninguno de los dos marcos desaparece sólo porque un ejecutivo diga que no pasó nada.

Para cualquier negocio — no sólo agencias gubernamentales — la lección es la misma que en nuestra publicación anterior: conoce tus obligaciones, conoce tu regulador, y no dejes que la primera vez que pienses seriamente sobre éstos sea el día en que un periodista llame preguntando por qué un millón de números de Seguro Social eran descargables desde tu página web sin una contraseña.

Si quieres asegurarte de que tu negocio cumpla con las leyes de seguridad de datos y notificación de violaciones de seguridad de Puerto Rico y Estados Unidos, reserva una consulta con nosotros hoy. Te ayudaremos a construir un árbol de decisiones, términos contractuales con proveedores, y un plan de acción antes de que un incidente te obligue a crear y ejecutar uno bajo presión.

[2026-07-16]

Sobre el Autor

Jaime Farrant es un abogado admitido para ejercer derecho en Puerto Rico, Nueva York, Maryland y el Distrito de Columbia. La práctica legal en cualquier otro estado está limitada al derecho de inmigración.

MATERIAL PUBLICITARIO. Este artículo constituye publicidad tal como se define en las reglas de conducta profesional en vigor en Nueva York (22 NYCRR 1200.7.1 y 1200.7.3), Maryland (Rule 19-307.1 y 19-307.2) y el Distrito de Columbia (D.C. Rules of Professional Conduct 7.1), así como en las Reglas de Conducta Profesional de Puerto Rico (Reglas 7.1-7.3). No constituye inducción a clientes potenciales conocidos que necesiten servicios legales en un asunto particular. Por el contrario, se trata de información general dirigida al público sobre el ejercicio del derecho y los servicios legales disponibles. Ninguna relación abogado-cliente se crea por la lectura de este articulo o por contactar al autor.