En un artículo reciente, hablamos con los directores de la compañía Seabase y explicamos su interés en explorar la instalación de data centers de Inteligencia Artificial submarinos en aguas de Puerto Rico, y cómo el Reglamento Conjunto y las leyes vigentes podrían aplicarse a un proyecto novedoso como éste. Sin embargo, este análisis podría potencialmente cambiar significativamente, si se convierte en ley el Código de Planificación y Permisos recientemente aprobado por el Senado de Puerto Rico. Este Código es un proyecto de ley de 868 páginas que reescribe cómo se aprobarán proyectos en Puerto Rico.
Una revisión de este proyecto de ley revela que el mismo no menciona data centers ni una sola vez. Por consiguiente, cualquier propuesta similar a la de Seabase se evaluaría con reglas generales, y el resultado dependería de la ruta que tome. En este artículo, Farrant Te Explica cómo este Código, si se convierte en ley según está redactado, podría considerar estas propuestas.
¿Qué es este Código?
El Código aprobado por el Senado el 13 de octubre de 2026 fue una versión “sustitutiva” que reemplazó los proyectos del Senado 1173 y 1183. Este reúne en un solo Código reglas dispersas en más de 50 leyes (Primera Hora). Propone además crear la “Oficina Central de Permisos”, adscrita al Departamento de Desarrollo Económico y Comercio (“DDEC”), para ser la entidad que recibirá y considerará solicitudes de permisos y una Junta Adjudicativa. Además, ordena en los artículos 7.02 y 7.03 a la Junta de Planificación y Urbanismo a redactar el “Reglamento Único de Planificación y Permisos de Puerto Rico” (“Reglamento Único”), el cual sustituiría al Reglamento Conjunto. Al 13 de octubre, La Fortaleza no había decidido si lo firmaría de aprobarlo la Cámara, y la medida actualmente enfrenta oposición multisectorial, la cual incluye sectores del ambiente, ciencia y planificación.
¿Bajo qué ruta se evaluaría este Proyecto?
Es difícil imaginar un data center submarino como un uso permitido que se aprobaría “de forma ministerial”, es decir, automática. Para proyectos como éste, el Código mantiene la Consulta de Ubicación, la cual define que se hará cuando proyectos propongan “un uso que no esté permitido ministerialmente o que requiera un cambio en la planificación en un terreno no desarrollado, o cuando así se requiera por este Código o por el Reglamento Único conforme a criterios objetivos previamente establecidos para proyectos que, por su naturaleza, complejidad, localización o posibles impactos, requieran un grado mayor de análisis” (Art. 12.24). Este mismo artículo establece que los procesos de evaluación y adjudicación “podrá[n] incluir la celebración de una vista pública”, es decir, discrecional como actualmente ocurre bajo el Reglamento Conjunto.
Así las cosas, veamos las rutas por las que podría navegar este proyecto bajo este Código, si se convierte en ley según escrito.
Ruta 1: Consulta de Ubicación y revisión ambiental
Si el proyecto toma este curso, esto es lo que significaría para el público:
- Notificación. Rótulo de presentación, carta certificada a los colindantes y aviso al municipio y a los municipios a menos de 200 metros (Arts. 12.34, 12.50 y 12.51). Esos municipios tendrán 15 días para presentar recomendaciones, las cuales no son vinculantes. El rótulo debe instalarse “en el terreno o estructura objeto de la solicitud”, y si el terreno colinda con un cuerpo de agua, también se notifica al dueño al otro lado. Esto nos lleva a preguntarnos lo siguiente: ya que este proyecto será en el mar, ¿dónde se instalaría el rótulo y quiénes serían los colindantes que recibirían la notificación?
- Vista pública. El proceso “podrá incluir” una vista, según establezca ese futuro Reglamento Único. Por consiguiente, hasta ahora, sería discrecional.
- Revisión ambiental. El proyecto pasaría por exclusión categórica, Evaluación Ambiental (EA) o Declaración de Impacto Ambiental (DIA). La exclusión y la EA no admiten intervenciones de terceros. El Código también presume que una acción que cumpla los parámetros aplicables no genera impacto significativo que requiera DIA. Y aun cuando se requiera una DIA, el Código requiere publicarla para comentarios, pero la vista pública solo se celebrará “cuando aplique” (Arts. 12.36 a 12.39).
- Participación. El Código propone la creación de un registro público de todas las solicitudes, con acceso a copias de los documentos públicos. También permite que cualquier persona con interés legítimo pida ser parte interventora (Art. 12.52). Los mecanismos concretos para intervenir serán definidos en el Reglamento Único.
Ruta 2: La Vía Prioritaria
El Código propone la creación de “Proyectos de Impacto Socioeconómico Prioritario”. Estos podrían ser, entre otros, proyectos de generación, transmisión y distribución de energía aprobados por el Negociado de Energía, proyectos designados como estratégicos y los que designe la gobernadora. Un comité compuesto por el DDEC, Junta de Planificación y Urbanismo y un designado de la gobernadora determinará cuáles son estratégicos. El Art. 2.06(d) establece además que los Proyectos Prioritarios en Zonas de Oportunidad bajo la Ley 60 serán considerados como estratégicos.
Para estos proyectos “prioritarios”, el trámite propuesto sería el siguiente:
- Se presenta directamente ante la Oficina Central de Permisos, aunque un municipio tenga jerarquía delegada.
- Las agencias y municipios tendrán 20 días naturales para emitir recomendaciones. Si no contestan, se entiende que no tienen recomendaciones o comentarios. El municipio afectado deberá ser consultado formalmente en el término de 20 días laborables.
- Para infraestructura no crítica, incluyendo la estratégica, la determinación ambiental se emitirá en 10 días naturales tras el término de recomendaciones. Los estratégicos pueden recibir el mismo trato ambiental que los proyectos críticos establecidos bajo la ley PROMESA, los cuales podrían presentarse como exclusión categórica sin requisitos adicionales.
- La notificación para estos proyectos sólo tendría que ser hecha mediante rótulo.
- El proceso para estos proyectos desplaza la Ley Sobre Política Pública Ambiental y la Ley de Procedimiento Administrativo Uniforme cuando haya algún conflicto entre éstas.
- La revisión judicial tiene 20 días jurisdiccionales para presentarse y no se podrá paralizar la obra a menos que un tribunal lo ordene expresamente para prevenir un daño irreparable (Art. 12.40(f)).
Al momento de escribirse este artículo, la versión del Código aprobada por el Senado no dice que un data center será considerado como un Proyecto de Impacto Socioeconómico Prioritario. Los criterios para designar proyectos estratégicos los fijará el DDEC mediante reglamento. Sin embargo, ya que toda propuesta de generación, transmisión y distribución aprobada por el Negociado de Energía entraría en esta categoría. De convertirse esto en ley, habrá que monitorear si el componente de energía que apruebe el Negociado para un data center de IA entraría en esta categoría.
¿Quién aprobará los permisos?
Según nuestra lectura del proyecto de ley aprobado por el Senado, el Código centralizará los permisos en el gobierno central. Por ejemplo, los permisos en la zona marítimo-terrestre pasarían a la Oficina Central de Permisos (Art. 15.30). El Departamento de Recursos Naturales y Ambientales (“DRNA”) parece que perderá la facultad de conceder franquicias y licencias sobre aguas territoriales, terrenos sumergidos y la zona marítimo-terrestre, aunque conserva sus funciones de vigilancia y conservación. En zonas portuarias, la Oficina Central expediría el permiso con una recomendación de la Autoridad de los Puertos. Sin embargo, notamos un vacío aquí: el Proyecto no define quién autorizará el uso de terrenos sumergidos fuera de la zona marítimo-terrestre.
Los detalles se encontrarán en el Reglamento Único
La mayoría de los asuntos apremiantes cubiertos por este propuesto Código, por ejemplo, cuando se celebrarán vistas, que se considera un “impacto significativo”, y qué obras se excluyen de revisión ambiental, no están normadas aquí. El Código establece que la Junta de Planificación y Urbanismo preparará y adoptará el Reglamento Único, el cual tiene como propósito principal “proveer un cuerpo normativo uniforme, integrado y coherente de todas las disposiciones reglamentarias relacionadas a la evaluación, adjudicación y revisión de solicitudes de recomendaciones, consultas, permisos, autorizaciones, licencias y evaluaciones de cumplimiento ambiental para el desarrollo o uso de terrenos y la operación de negocios en Puerto Rico” (Art. 7.02). Hasta que éste se apruebe, el Reglamento Conjunto seguiría vigente (Art. 16.04).
La Junta tiene 60 días desde la vigencia del Código para empezar a redactar el Reglamento, 180 para prepararlo, y el reglamento entrará en vigor 30 días después de radicarse. Si se siguen estos términos, el Reglamento sería aprobado en 9 meses.
El Código exige avisos en español e inglés sobre la adopción del Reglamento, 60 días para emitir comentarios y se celebrarán entre 1 y 3 vistas públicas obligatorias (Art. 7.07). Posteriormente, las enmiendas parciales requerirán 30 días de comentarios y las vistas serían discrecionales (Arts. 7.03 y 7.09). Una impugnación por defectos de procedimiento tiene 30 días desde la vigencia y no paralizará al reglamento (Art. 7.10).
En Resumen
¿Qué cambiaría con este proyecto? Al compararlo con las secciones del Reglamento Conjunto que explicamos en el artículo anterior, esto es lo que cambiaría en el proceso de Consulta de Ubicación para un proyecto como éste:
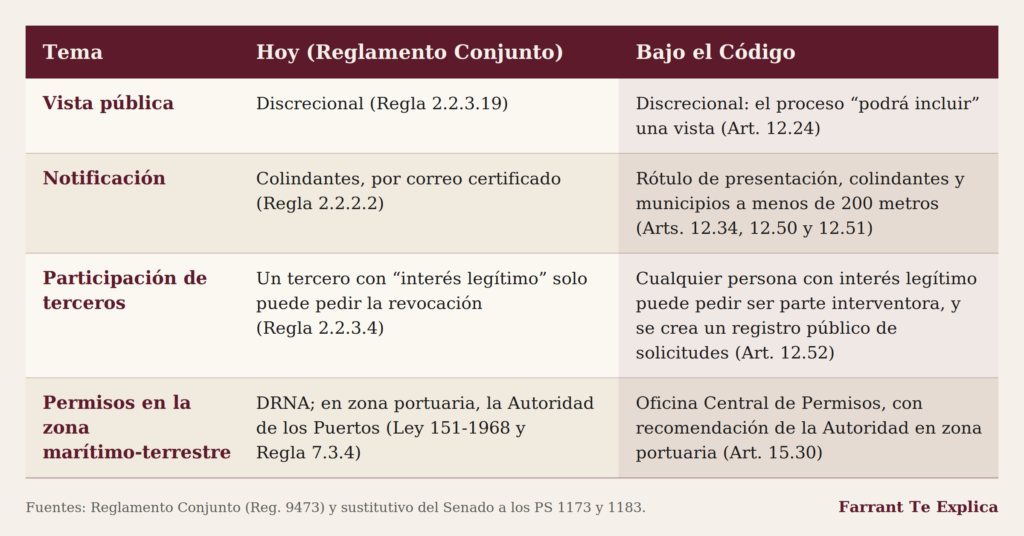
En resumen, el Código mejora un poco los procesos actuales en cuanto a transparencia: ofrece un registro público de solicitudes, intervención formal y notificaciones más completas. Si embargo, no cambia en nada la respuesta a la pregunta más importante, ya que las vistas públicas en una Consulta de Ubicación seguirían siendo discrecionales.
Quedan además dudas sobre cuánta participación se permitirá en los procesos ambientales, ya que ni la exclusión categórica ni la EA admiten terceros, y la DIA solo tendría vista pública “cuando aplique”. También quedan dudas sobre la vía rápida de los proyectos prioritarios, que desplaza la Ley sobre Política Pública Ambiental.
Por último, el Código guarda silencio total sobre los data centers y otros proyectos similares de nuevas tecnologías. No exige a una compañía divulgar la ubicación antes de presentar un proyecto ni entregar reportes del uso de agua y energía, como ya los requieren algunos estados y la Unión Europea, como señalamos en nuestro post anterior.
¿Y qué pasaría si el data center se piensa construir en tierra firme? El trámite podría ser distinto. El Código parte de una escala de intensidades de uso: si el uso propuesto no excede la intensidad máxima del catastro, el trámite es ministerial, sin Consulta de Ubicación ni vista pública (Arts. 12.03 a 12.05). El Senado describe que quien vaya a operar un uso permitido podrá presentar una declaración de uso en el Sistema Unificado, pagar el cargo y abrir el mismo día, sin inspección previa ni aprobación discrecional. El Código no dice nada sobre en qué nivel de la escala caería un data center.
Además, según nuestra lectura, una construcción bajo el Permiso de Construcción Consolidado cualifica automáticamente como exclusión categórica y se acredita mediante auto-certificación jurada, a menos que el predio esté en ciertas áreas como zonas inundables, humedales, áreas protegidas o la zona marítimo-terrestre (Arts. 12.34, 12.50 y 12.51).
¿Qué puedes hacer?
Por el momento, este proyecto no es ley, así que, continúa monitoreándolo en las noticias, medios de comunicación y redes sociales. Sin embargo, de ser aprobado, tendrás oportunidad de expresarte formalmente cuando se abra el período de comentarios para el Reglamento Único. Si esto pasa, en cuanto a los proyectos de data centers de IA u otros proyectos similares, estas son preguntas que deberán hacerse:
- ¿Quién es “colindante” cuando un proyecto está en las aguas del mar?
- ¿Se ordenarán vistas públicas para proyectos de infraestructura marina o de alto consumo de energía o agua?
- ¿Qué umbrales activan una DIA en vez de una EA?
- ¿Se exigirá divulgar el consumo de agua y energía, como en la UE?